طلب الوصول إلى البيانات CCPA: حقوق المستخدمين ومسؤوليات الشركات
قد تطلب من شركة الاحتفاظ ببياناتك أن تكشف ما جمعته عنك، وكيف تستخدمه، ومع من تشاركه. وقد ترفض الشركة الطلب بسبب التحقق من الهوية، أو ترد بمعلومات ناقصة، أو تتجاوز المهلة القانونية. هنا تظهر أهمية طلب الوصول إلى البيانات بموجب قانون CCPA.
لا يقتصر الموضوع على استخراج نسخة من بيانات العميل. فالشركات المشمولة بالقانون تحتاج إلى إجراءات واضحة لاستقبال الطلبات، والتحقق من الهوية، وتحديد البيانات عبر الأنظمة المختلفة، ثم تقديم رد كامل ضمن المدة المحددة.
بالنسبة إلى مسؤولي الخصوصية والامتثال والفرق القانونية والتقنية، فإن التحدي الحقيقي هو تحويل الحق القانوني إلى عملية تشغيلية قابلة للتنفيذ والتدقيق.
الإجابة السريعة
طلب الوصول إلى البيانات بموجب قانون خصوصية المستهلك في كاليفورنيا (CCPA) هو طلب يقدمه المستهلك لمعرفة البيانات الشخصية التي تجمعها الشركة عنه، ومصادرها، وأغراض استخدامها، وفئات الجهات التي تشاركها معها، وبعض التفاصيل المتعلقة ببيعها أو الإفصاح عنها. يتعين على الشركات المشمولة بالقانون التعامل مع الطلب وفق إجراءات التحقق والاستجابة المقررة. والقاعدة العامة للاستجابة هي 45 يومًا تقويميًا، مع إمكانية تمديدها لمدة إضافية تصل إلى 45 يومًا عند استيفاء شروط الإخطار.
جدول المحتويات
ما المقصود بطلب الوصول إلى البيانات CCPA؟
من يحق له تقديم الطلب، وما الشركات المشمولة؟
ما البيانات التي يمكن طلب الوصول إليها؟
الفرق بين الوصول والحذف والتصحيح
مسؤوليات الشركات عند استقبال الطلب
خطوات معالجة الطلب من البداية إلى النهاية
المهل القانونية والتحقق من الهوية
الحالات التي قد تسمح برفض الطلب أو تقييده
التحديات التقنية والتشغيلية
أفضل الممارسات وقائمة التحقق
الأخطاء الشائعة والخرافات
الأسئلة الشائعة
ملخص المقال
الخاتمة الاستشارية
1. ما المقصود بطلب الوصول إلى البيانات CCPA؟
الإجابة السريعة: هو طلب يمكّن المستهلك من معرفة المعلومات الشخصية التي تجمعها الشركة عنه، وكيف تحصل عليها وتستخدمها وتفصح عنها، وفق الحقوق التي يقررها القانون.
يشير مصطلح CCPA إلى California Consumer Privacy Act، أي قانون خصوصية المستهلك في كاليفورنيا. وقد عُدّل القانون بموجب قانون California Privacy Rights Act (CPRA)، الذي أضاف حقوقًا والتزامات أخرى وأصبح جزءًا من الإطار القانوني المعدّل.
يُعرف هذا النوع من الطلبات أيضًا بطلب المعرفة أو الاطلاع على البيانات، وقد يتضمن طلبًا للحصول على نسخ محددة من المعلومات الشخصية، بحسب نوع الطلب والالتزامات المنطبقة.
لا يعني ذلك بالضرورة أن المستهلك يحصل على كل مستند داخلي للشركة أو على معلومات تخص أشخاصًا آخرين. يجب تحديد نطاق الطلب، وتطبيق الحقوق القانونية والاستثناءات ذات الصلة.
لماذا يُعد الطلب مهمًا للمستهلك والشركة؟
يمنح الطلب المستهلك رؤية أوضح حول البيانات التي ترتبط به. كما يساعده على فهم طريقة استخدام معلوماته ومشاركتها.
أما الشركة، فتستفيد من وجود عملية موحدة لمعالجة الطلبات بدلًا من الاعتماد على مراسلات متفرقة أو قرارات فردية غير موثقة.
وتظهر أهمية ذلك بصورة خاصة عندما تكون البيانات موزعة بين منصة التجارة الإلكترونية، ونظام CRM، وخدمة العملاء، وأدوات التحليلات، ومزودي الخدمات الخارجيين.
مثال عملي: قد يطلب عميل من متجر إلكتروني معرفة بياناته. وقد تشمل البيانات ملفه الشخصي، وسجل طلباته، وتذاكر الدعم، وتفضيلات التسويق، وبعض بيانات التفاعل التي تحتفظ بها الأنظمة المشمولة.
التوصية العملية: عرّف داخليًا أنواع الطلبات، والبيانات التي قد يشملها كل نوع، والفرق بين طلب الوصول وطلبات الحذف والتصحيح وإلغاء المشاركة.
الخلاصة: طلب الوصول ليس مجرد تصدير ملف؛ بل عملية خصوصية تتطلب تحديد النطاق والتحقق والاستجابة الموثقة.
سؤال شائع: هل يشمل الطلب كل ما تعرفه الشركة عني؟
يمكن أن يشمل البيانات الشخصية التي تقع ضمن نطاق الحق القانوني، لكنه لا يضمن الكشف عن كل سجل أو مستند بلا استثناء. يعتمد الرد على طبيعة البيانات والطلب والقواعد القانونية المنطبقة.
2. من يحق له تقديم الطلب، وما الشركات المشمولة؟
الإجابة السريعة: يتيح CCPA للمستهلكين المشمولين بالحماية ممارسة حقوقهم لدى الشركات الخاضعة للقانون. ولا ينطبق القانون تلقائيًا على كل شركة أو كل موقع إلكتروني.
يرتبط نطاق القانون بالشركات التي تمارس الأعمال في كاليفورنيا وتستوفي معايير محددة. وتشمل المعايير، وفق النص القانوني، حدودًا تتعلق بالإيرادات السنوية، أو حجم بيانات المستهلكين والأسر التي تشتريها الشركة أو تبيعها أو تشاركها، أو نسبة الإيرادات الناتجة عن بيع المعلومات الشخصية.
تُعد هذه المعايير قانونية وفنية، وقد تتغير الحدود المالية مع التعديلات الدورية. لذلك، ينبغي الرجوع إلى النص الساري بدل الاعتماد على أرقام قديمة في مقالات سابقة.
معيار التغطية | ما الذي يجب التحقق منه؟ |
|---|---|
ممارسة الأعمال في كاليفورنيا | طبيعة النشاط والارتباط بالسوق المستهدف |
الإيرادات السنوية | هل تتجاوز الشركة الحد القانوني الساري؟ |
حجم البيانات | هل تبلغ عمليات الشراء أو البيع أو المشاركة الحد المحدد؟ |
الإيرادات من بيع البيانات | هل تحقق الشركة النسبة القانونية المطلوبة؟ |
الاستثناءات | هل ينطبق استثناء قانوني على الشركة أو نوع البيانات؟ |
لا يكفي أن يكون الموقع متاحًا لسكان كاليفورنيا للاستنتاج وحده أن القانون ينطبق. كما لا يكفي أن تكون الشركة صغيرة أو تعمل من خارج الولايات المتحدة لاستبعاد انطباقه تلقائيًا.
ماذا عن الشركات خارج الولايات المتحدة؟
قد تحتاج شركة تعمل من خارج الولايات المتحدة إلى تقييم التزاماتها إذا كانت تمارس نشاطًا يدخل ضمن نطاق القانون. ويعتمد ذلك على الوقائع الفعلية، وطبيعة النشاط، ومعايير التغطية، والاستثناءات القانونية.
مثال عملي: شركة تجارة إلكترونية مقرها خارج الولايات المتحدة وتبيع لعملاء في كاليفورنيا لا ينبغي أن تفترض الإعفاء لمجرد موقع مقرها. عليها إجراء تقييم قانوني لنطاق انطباق القانون.
التوصية العملية: وثّق قرار انطباق القانون، وحدّثه عند تغير الإيرادات أو حجم البيانات أو نموذج الأعمال.
الخلاصة: تحديد نطاق التغطية هو الخطوة الأولى قبل بناء إجراءات استقبال طلبات CCPA.
سؤال شائع: هل ينطبق CCPA على كل الشركات التي تجمع بيانات شخصية؟
لا. يرتبط الانطباق بمعايير قانونية محددة، مع مراعاة طبيعة النشاط والاستثناءات ذات الصلة.
3. ما البيانات التي يمكن طلب الوصول إليها؟
الإجابة السريعة: قد يحق للمستهلك معرفة فئات البيانات الشخصية التي جُمعت عنه، ومصادرها، وأغراض جمعها أو استخدامها، وفئات الجهات التي كُشف لها عنها، وبعض التفاصيل المتعلقة ببيعها أو الإفصاح عنها.
تختلف البيانات بحسب نموذج العمل والأنظمة التي تستخدمها الشركة. وقد تشمل البيانات التي جُمعت مباشرة من المستهلك، أو التي نشأت أثناء تقديم الخدمة، أو التي حصلت عليها الشركة من مصادر أخرى.
ومن المهم عدم حصر البحث في قاعدة بيانات العملاء الرئيسية. فقد توجد بيانات شخصية في أنظمة الفوترة، والتسويق، وخدمة العملاء، وتطبيقات الهاتف، وسجلات التفاعل، أو لدى مزودي الخدمات.
أمثلة على فئات البيانات
فئة البيانات | مثال تشغيلي |
|---|---|
بيانات الهوية والاتصال | الاسم والبريد الإلكتروني ورقم الهاتف |
بيانات المعاملات | الطلبات والمشتريات والمدفوعات المرتبطة بالعميل |
بيانات خدمة العملاء | الشكاوى والمحادثات وتذاكر الدعم |
بيانات النشاط الرقمي | تفاعلات الموقع أو التطبيق وفق ما تجمعه الشركة |
التفضيلات التسويقية | الاشتراكات واختيارات التواصل |
بيانات الاستنتاجات | تصنيفات أو تفضيلات استُنتجت من نشاط العميل، عند انطباق التعريف القانوني |
لا يعني إدراج هذه الأمثلة أن كل فئة يجب الإفصاح عنها بالطريقة نفسها في كل حالة. يعتمد ذلك على ما تجمعه الشركة فعليًا، وتعريف المعلومات الشخصية، ونوع الطلب، والاستثناءات.
كيف تحدد الشركة مكان البيانات؟
ابدأ بخريطة بيانات تربط كل فئة بالنظام الذي يحتفظ بها، والجهة المسؤولة عنها، والغرض من استخدامها، وفترة الاحتفاظ بها.
على سبيل المثال، قد يحتوي نظام CRM على بيانات الاتصال، بينما يحتوي نظام المحاسبة على المعاملات، ويحتوي نظام الدعم على تفاصيل الشكاوى. وقد تحتفظ منصة التحليلات بمعرّفات أو سجلات نشاط مرتبطة بالمستخدم.
التوصية العملية: أنشئ سجلًا مركزيًا لمصادر البيانات، واربطه بمسؤول كل نظام، وطريقة البحث، وآلية استخراج النتائج.
الخلاصة: لا يمكن ضمان اكتمال الاستجابة إذا كانت الشركة لا تعرف أين توجد البيانات الشخصية وكيف ترتبط بصاحبها.
سؤال شائع: هل يجب تسليم البيانات بصيغة معينة؟
تعتمد متطلبات الاستجابة على نوع الطلب والقواعد المطبقة. يجب أن تكون المعلومات المطلوبة مفهومة وقابلة للوصول، مع الالتزام بمتطلبات تقديم المعلومات والنسخ المنطبقة على الحالة.
4. الفرق بين الوصول والحذف والتصحيح
الإجابة السريعة: الوصول يركز على معرفة البيانات، والحذف يطلب إزالة بيانات معينة ضمن الحدود القانونية، والتصحيح يهدف إلى معالجة البيانات غير الدقيقة. أما إلغاء البيع أو المشاركة فيستهدف أنشطة محددة تتعلق بالمعلومات الشخصية.
قد يستخدم المستهلك كلمة «طلب بيانات» لوصف حقوق مختلفة. لذلك، يجب ألا تتعامل الشركة مع كل الطلبات بوصفها طلب وصول واحدًا.
نوع الطلب | الهدف | الإجراء الأساسي |
|---|---|---|
طلب المعرفة أو الوصول | معرفة البيانات وكيفية استخدامها أو مشاركتها | تحديد البيانات والمعلومات المطلوبة ثم الاستجابة |
طلب الحذف | حذف البيانات المشمولة بالطلب | تقييم النطاق والاستثناءات ثم تنفيذ الحذف حيث يلزم |
طلب التصحيح | تصحيح بيانات شخصية غير دقيقة | التحقق من البيانات وتصحيحها عند انطباق الحق |
إلغاء البيع أو المشاركة | إيقاف أنشطة محددة تتعلق ببيع البيانات أو مشاركتها | تنفيذ الاختيار ضمن الأنظمة والعمليات ذات الصلة |
الحد من استخدام المعلومات الحساسة | تقييد استخدام أو إفصاح معين عن البيانات الحساسة | تطبيق القيود التي يقررها القانون |
قد توجد استثناءات والتزامات احتفاظ قانونية تمنع تنفيذ الحذف بالكامل في بعض الحالات. ولا ينبغي اعتبار طلب الوصول تفويضًا تلقائيًا لتعديل البيانات أو حذفها.
مثال عملي: إذا طلب العميل معرفة بياناته، فعلى الشركة إعداد الاستجابة المناسبة. وإذا طلب تصحيح عنوانه أيضًا، فقد تحتاج إلى معالجة طلب التصحيح وفق إجراء منفصل أو مسار داخلي مرتبط.
التوصية العملية: استخدم تصنيفًا واضحًا للطلبات منذ لحظة استقبالها، مع تحديد المهلة والمسؤول والخطوات اللازمة لكل نوع.
الخلاصة: تصنيف الطلب بدقة يقلل التأخير، ويمنع تنفيذ إجراء لا يطابق الحق الذي مارسه المستهلك.
سؤال شائع: هل يمكن دمج طلب الوصول وطلب الحذف؟
يمكن استقبال طلبات متعددة من الشخص نفسه، لكن يجب تحديد كل حق ومتطلباته وآلية تنفيذه، بدل افتراض أن معالجة أحدها تنهي الآخر.
5. مسؤوليات الشركات عند استقبال الطلب
الإجابة السريعة: تحتاج الشركة المشمولة إلى توفير قنوات مناسبة لتقديم الطلبات، وإرشاد المستهلك إلى حقوقه، والتحقق من الهوية عند الحاجة، والبحث عن البيانات ذات الصلة، والاستجابة في الموعد المحدد، وتوثيق المعالجة.
تبدأ المسؤولية قبل وصول الطلب. يجب أن توضح سياسة الخصوصية كيفية ممارسة الحقوق، وأن تشرح الشركة طرق تقديم الطلبات المطلوبة قانونًا.
كما ينبغي تدريب فرق خدمة العملاء والخصوصية والقانون والتقنية على التمييز بين الاستفسار العام والطلب الرسمي. ويجب ألا تؤدي الإجراءات الداخلية إلى تعطيل ممارسة الحق أو فرض شروط غير مناسبة.
المسؤوليات التشغيلية الأساسية
توفير طرق تقديم الطلبات المطلوبة قانونًا.
نشر معلومات واضحة عن حقوق المستهلك وآلية ممارستها.
تطبيق تحقق متناسب من الهوية وفق نوع الطلب والبيانات المطلوبة.
تحديد الأنظمة ومصادر البيانات التي يجب مراجعتها.
احترام المهل القانونية، بما فيها متطلبات الإخطار عند الحاجة.
تقديم رد واضح ومكتمل ضمن النطاق القانوني.
توثيق القرارات والاستثناءات وعمليات التنفيذ.
التنسيق مع مزودي الخدمات والجهات الأخرى عند انطباق الالتزامات.
تجنب التمييز ضد المستهلك بسبب ممارسة حقوقه.
تحتاج الشركات كذلك إلى مراعاة مبادئ تقليل البيانات وتحديد الغرض. فجمع بيانات إضافية أو الاحتفاظ بها بلا ضرورة قد يزيد مخاطر الخصوصية وتعقيد الاستجابة.
مثال عملي: عندما تصل رسالة إلى خدمة العملاء تطلب «كل البيانات التي تحتفظون بها عني»، ينبغي توجيهها إلى مسار الخصوصية المعتمد، لا تركها في صندوق دعم عام دون تسجيل موعد الاستلام.
التوصية العملية: عيّن مسؤولًا عن كل مرحلة، وحدد بديلًا له، وضع آلية تصعيد للطلبات المعقدة أو القريبة من انتهاء المهلة.
الخلاصة: الامتثال مسؤولية تشغيلية مشتركة، لكنه يحتاج إلى مالك واضح للعملية ومساءلة قابلة للتدقيق.
سؤال شائع: هل تكفي سياسة خصوصية منشورة على الموقع؟
لا. السياسة مهمة، لكنها لا تحل محل الإجراءات الفعلية لاستقبال الطلبات والتحقق منها والبحث عن البيانات والرد عليها.
6. خطوات معالجة الطلب من البداية إلى النهاية
الإجابة السريعة: تبدأ المعالجة باستقبال الطلب وتسجيله، ثم تحديد نوعه والتحقق من الهوية عند الحاجة، وتحديد نطاق البحث، وجمع النتائج، ومراجعة الاستثناءات، وإعداد الرد، وتسليمه، ثم حفظ سجل المعالجة.
تساعد العملية الموحدة على تقليل فقد الطلبات وتكرار العمل، كما تجعل قياس الأداء أكثر دقة.
سير العمل المقترح
الخطوة الأولى: استقبال الطلب وتسجيله
سجّل تاريخ الاستلام، وقناة الوصول، ونوع الحق المطلوب، ومعلومات الاتصال اللازمة، ورقمًا مرجعيًا للمتابعة.
لا تطلب معلومات أكثر مما تحتاجه لمعالجة الطلب والتحقق منه.
الخطوة الثانية: تصنيف الطلب
حدد ما إذا كان طلب معرفة أو وصول، أو حذف، أو تصحيح، أو إلغاء مشاركة، أو مجموعة من الطلبات.
إذا كان الطلب غامضًا، استخدم إجراءً مناسبًا لتوضيح النطاق دون تأخير غير مبرر.
الخطوة الثالثة: التحقق من الهوية
اختر وسيلة تحقق تتناسب مع حساسية البيانات ومخاطر الإفصاح. لا تطلب تلقائيًا مستندات حساسة إذا كان بالإمكان التحقق بطريقة أقل تدخّلًا.
الخطوة الرابعة: تحديد نطاق البحث
حدد أنظمة الشركة، ومصادر البيانات، والمزودين ذوي الصلة. استخدم معرّفات مناسبة لربط السجلات بالشخص الصحيح.
الخطوة الخامسة: جمع النتائج ومراجعتها
اجمع المعلومات التي تدخل ضمن نطاق الطلب. راجع دقتها واكتمالها، واستبعد ما لا يجوز الإفصاح عنه وفق القواعد المطبقة.
الخطوة السادسة: إعداد الرد
نظّم المعلومات بصورة مفهومة، وبيّن ما يمكن الإفصاح عنه، وتعامل مع أي رفض أو قيد وفق متطلباته القانونية.
الخطوة السابعة: التسليم والتوثيق
قدّم الرد بطريقة مناسبة وآمنة. احتفظ بسجل يوضح الإجراءات والتواريخ والقرارات والنتيجة النهائية.
مثال عملي من شركة توزيع
قد تصل مطالبة من عميل لشركة توزيع تعمل في التجارة الإلكترونية. ويطلب العميل بياناته وسجل تعاملاته.
يبحث الفريق في نظام CRM عن ملف العميل، وفي نظام المحاسبة عن المعاملات، وفي منصة الدعم عن الشكاوى. ثم يراجع نتائج البحث ويتأكد من عدم تضمين بيانات تخص عملاء آخرين.
إذا كانت البيانات موزعة على أكثر من نظام، يجب أن تتيح العملية ربطها بالطلب نفسه وتسجيل مصدر كل مجموعة من النتائج.
التوصية العملية: ارسم مخطط سير عمل واضحًا، وحدد لكل مرحلة مدخلاتها ومخرجاتها ومالكها والموعد المستهدف.
الخلاصة: الإجراء المكتوب والمختبر أكثر موثوقية من الاعتماد على ذاكرة الموظفين أو المراسلات المتفرقة.
سؤال شائع: هل يجب أن تكون العملية مؤتمتة بالكامل؟
ليس بالضرورة. يمكن أتمتة التسجيل والتوجيه والتذكيرات وبعض عمليات البحث، مع إبقاء القرارات القانونية والتحقق من الحالات المعقدة تحت مراجعة بشرية مناسبة.
7. المهل القانونية والتحقق من الهوية
الإجابة السريعة: القاعدة العامة للاستجابة لطلبات المعرفة والوصول المشمولة هي 45 يومًا تقويميًا من استلام الطلب. ويمكن تمديد الفترة حتى 45 يومًا إضافيًا عند الضرورة، مع إخطار المستهلك وشرح سبب التمديد وفق المتطلبات السارية.
ينبغي عدم الخلط بين أيام العمل والأيام التقويمية. كما لا ينبغي افتراض أن الوقت المستغرق في التحقق من الهوية يوقف المهلة تلقائيًا؛ فالقواعد السارية تحدد كيفية احتساب المدة.
وتتضمن اللوائح السارية متطلبات تأكيد استلام بعض أنواع الطلبات خلال عشرة أيام عمل، مع تقديم معلومات عن كيفية المعالجة. ويجب على الشركة التحقق من انطباق هذه المتطلبات على نوع الطلب المحدد.
المرحلة | الإجراء المقترح |
|---|---|
عند الاستلام | تسجيل تاريخ الطلب وبدء احتساب المهلة |
خلال المرحلة الأولية | تأكيد الاستلام وتوضيح خطوات المعالجة حيث يلزم |
أثناء المعالجة | متابعة التحقق والبحث والتصعيد الداخلي |
قبل انتهاء 45 يومًا | إرسال الرد أو تقييم الحاجة إلى تمديد مستوفٍ للشروط |
عند التمديد | إخطار المستهلك بالسبب ضمن المتطلبات القانونية |
بعد الإغلاق | توثيق الرد والنتيجة والتواريخ |
يجب أن يكون التحقق من الهوية متناسبًا مع المخاطر. فالطلب الذي يكشف بيانات حساسة أو معلومات تفصيلية يتطلب تقييمًا أكثر حذرًا من استفسار لا يؤدي إلى إفصاح عن بيانات شخصية.
ولا يجوز استخدام التحقق بوصفه عائقًا غير ضروري. يجب أن يكون الإجراء مصممًا لتقليل خطر تسليم بيانات شخص إلى شخص آخر، مع مراعاة نوع الطلب.
مثال عملي: إذا اقترب موعد الرد ولم تكتمل مراجعة أحد الأنظمة، ينبغي تصعيد المهمة مبكرًا. وإذا كان التمديد مسموحًا، يجب استيفاء شروطه وإخطار المستهلك، لا تمديد المدة داخليًا دون إشعار.
التوصية العملية: استخدم نظام متابعة يرسل تنبيهات قبل المواعيد النهائية، ويعرض الطلبات المتأخرة والطلبات التي تحتاج إلى قرار.
الخلاصة: إدارة المهل تبدأ من لحظة الاستلام، ولا ينبغي تركها حتى نهاية فترة الاستجابة.
سؤال شائع: هل يمكن للشركة تمديد مهلة الرد دائمًا؟
لا. يجب أن يكون التمديد مبررًا وضمن الحدود القانونية، مع إخطار المستهلك وتقديم السبب وفق القواعد السارية.
8. الحالات التي قد تسمح برفض الطلب أو تقييده
الإجابة السريعة: قد يتعذر تنفيذ الطلب عندما لا يمكن التحقق من هوية مقدمه، أو عندما ينطبق استثناء قانوني، أو عندما يتجاوز الطلب نطاق الحق المقرر. لكن يجب تقييم الحالة وفق القانون وتقديم الإخطار المناسب عند الاقتضاء.
لا يعني حق الوصول أن كل طلب يجب أن ينتج عنه الإفصاح عن جميع السجلات بلا مراجعة. وقد تحتوي الملفات على بيانات أشخاص آخرين أو معلومات لا يجوز كشفها ضمن الطلب.
كذلك، قد تنطبق استثناءات على فئات معينة من المعلومات أو على التزامات قانونية بالاحتفاظ ببعض السجلات. لكن لا ينبغي توسيع الاستثناءات بالافتراض أو استخدامها لرفض الطلب بصورة شاملة دون تحليل.
إطار قرار مبسط
هل يدخل الطلب ضمن حق مقرر بموجب القانون؟
إذا لم يتضح ذلك، صنّف الطلب ووضّح نطاقه عند الحاجة.
هل أمكن التحقق من الهوية بالمستوى المناسب؟
إذا لم يمكن ذلك، اتبع الإجراء القانوني الخاص بالحالة.
هل توجد بيانات تقع ضمن النطاق؟
ابحث في الأنظمة ذات الصلة وسجّل مصادر البيانات.
هل ينطبق استثناء على بعض النتائج؟
راجع الاستثناء المحدد، وقيّد الإفصاح بالقدر اللازم.
هل الرد مكتمل وآمن؟
راجعه قبل التسليم ووثّق القرار.
مثال عملي: قد يحتوي سجل دعم فني على بيانات العميل وعلى معلومات تخص موظفًا أو شخصًا آخر. تحتاج الشركة إلى مراجعة طريقة الإفصاح بحيث تحترم حق صاحب الطلب ولا تكشف بيانات الآخرين دون أساس قانوني.
التوصية العملية: صعّد حالات الرفض والاستثناءات إلى مسؤول الخصوصية أو الفريق القانوني، وسجّل الأساس الذي بُني عليه القرار.
الخلاصة: الرفض أو التقييد قرار يحتاج إلى مبرر قانوني موثق، وليس حلًا سريعًا لتقليل عبء العمل.
سؤال شائع: هل يمكن رفض الطلب لأن البحث مكلف أو معقد؟
لا ينبغي افتراض أن التكلفة أو التعقيد وحدهما يبرران الرفض. يجب تقييم الطلب وفق النص القانوني واللوائح والاستثناءات المنطبقة.
9. التحديات التقنية والتشغيلية
الإجابة السريعة: أبرز التحديات هي تشتت البيانات، وضعف الربط بين السجلات، وتعدد مزودي الخدمات، وصعوبة التحقق من الهوية، وتأخر الفرق الداخلية، وعدم وجود سجل موحد للطلبات.
قد تكون بيانات العميل موزعة على أنظمة لا تتبادل المعلومات بصورة مباشرة. وقد تستخدم الشركة عناوين بريد إلكتروني متعددة أو معرّفات مختلفة للشخص نفسه، مما يجعل البحث غير مكتمل إذا اعتمد على حقل واحد.
كما يمكن أن تنشأ مشكلات عند وجود بيانات مكررة، أو أنظمة قديمة، أو نسخ احتياطية، أو سجلات تحتفظ بها جهات خارجية.
التحدي | الأثر المحتمل | الإجراء الوقائي |
|---|---|---|
تشتت البيانات | رد غير مكتمل | إنشاء خريطة للأنظمة ومصادر البيانات |
اختلاف معرّفات العميل | إغفال سجلات مرتبطة بالشخص | اعتماد قواعد مطابقة واختبارها |
ضعف التنسيق | تأخير الاستجابة | تحديد مالك لكل مرحلة ومواعيد داخلية |
التحقق المفرط | تجربة صعبة وتأخير غير ضروري | تطبيق تحقق متناسب مع المخاطر |
غياب التوثيق | صعوبة إثبات كيفية المعالجة | حفظ سجل تدقيق للطلب |
الاعتماد على إجراءات يدوية | أخطاء وتكرار في العمل | أتمتة التسجيل والتذكيرات والمهام المتكررة |
دور الأنظمة الرقمية
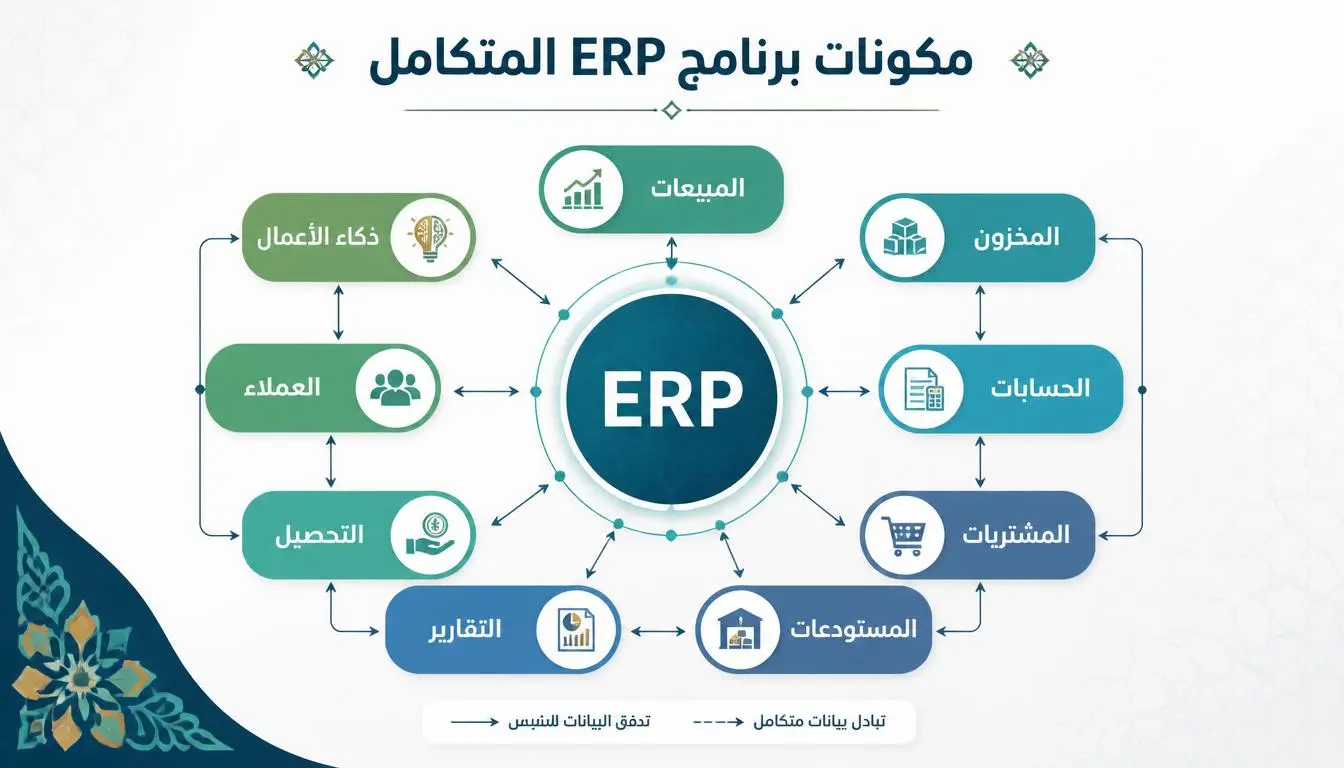
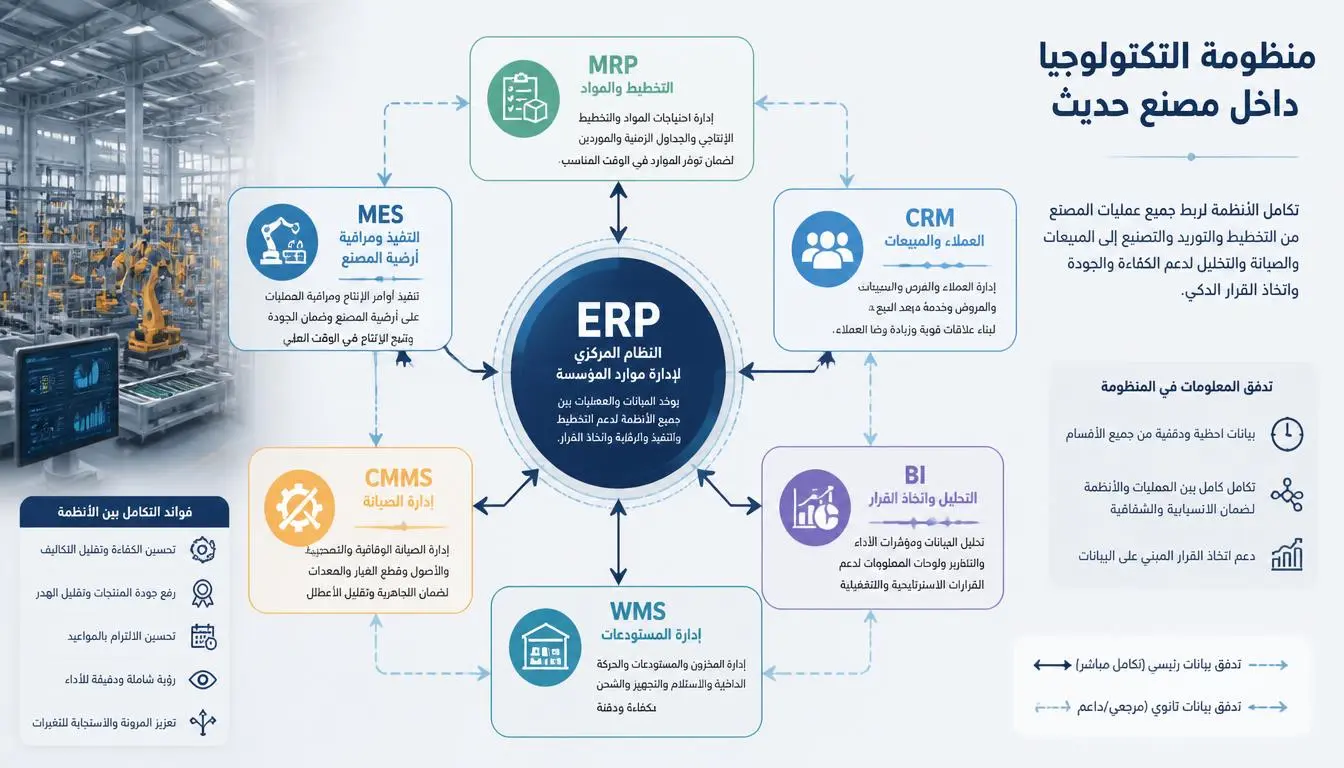
يمكن لأنظمة CRM أن تساعد في تنظيم ملفات العملاء وطلبات الخدمة، بينما تدعم منصات إدارة الخصوصية تسجيل الطلبات ومتابعة حالتها. وقد تساعد أدوات التكامل والتحليلات في تحديد مصادر البيانات وقياس أوقات المعالجة.
لكن وجود نظام ERP أو CRM أو BI لا يضمن الامتثال تلقائيًا. تعتمد النتيجة على جودة البيانات، والتكامل، وصلاحيات الوصول، والتصميم التشغيلي، والمراجعة القانونية.
مثال عملي: إذا كانت الشركة تحتفظ ببيانات المعاملات في ERP وببيانات التواصل في CRM، فيجب أن تكون لديها آلية موثقة للبحث في النظامين وربط النتائج بالطلب الصحيح.
التوصية العملية: اختبر العملية باستخدام حالات تجريبية تشمل بيانات مكررة، وبيانات في أكثر من نظام، وطلبًا يتطلب مراجعة قانونية.
الخلاصة: التقنية تقلل الأعمال اليدوية عندما تدعم عملية صحيحة؛ لكنها لا تعوض غياب حوكمة البيانات.
سؤال شائع: هل يكفي استخدام منصة لإدارة طلبات الخصوصية؟
لا. المنصة قد تنظّم العمل، لكنها تحتاج إلى تكامل مناسب مع مصادر البيانات، وإجراءات واضحة، ومراجعة مستمرة لنتائج البحث والاستجابة.
10. أفضل الممارسات وقائمة التحقق
الإجابة السريعة: أفضل نهج هو إنشاء عملية موحدة، وتحديد المسؤوليات، ورسم خريطة البيانات، واعتماد تحقق متناسب، ومتابعة المهل، واختبار جودة الردود، وتحديث الإجراءات عند تغير القانون أو أنظمة الشركة.
تساعد قائمة التحقق التالية فرق الخصوصية والعمليات على تقييم جاهزية الشركة.
بند التحقق | سؤال المراجعة |
|---|---|
قنوات الطلب | هل يستطيع المستهلك معرفة كيفية تقديم الطلب؟ |
تصنيف الطلبات | هل توجد فئات واضحة للحقوق المختلفة؟ |
ملكية العملية | هل يوجد مسؤول محدد وبديل له؟ |
خريطة البيانات | هل نعرف الأنظمة التي قد تحتفظ ببيانات الشخص؟ |
التحقق من الهوية | هل تتناسب الخطوات مع مخاطر الإفصاح؟ |
إدارة الوقت | هل تُحسب المهل وتُتابع تلقائيًا أو بانتظام؟ |
مراجعة النتائج | هل تُراجع الدقة والاكتمال والاستثناءات؟ |
مزودو الخدمات | هل توجد إجراءات لتنسيق الطلبات عند انطباق الالتزامات؟ |
أمن التسليم | هل تُرسل البيانات عبر قناة مناسبة وآمنة؟ |
سجل التدقيق | هل يمكن إثبات ما حدث ومتى ولماذا؟ |
تدريب الموظفين | هل يعرف فريق الدعم كيفية توجيه الطلب؟ |
تحديث الإجراءات | هل تتم مراجعة القواعد عند تغير المتطلبات؟ |
مؤشرات الأداء الرئيسية KPIs
يمكن قياس فعالية العملية عبر مؤشرات تشغيلية، دون التعامل معها باعتبارها بديلًا عن الامتثال القانوني.
المؤشر | طريقة القياس | ما الذي يكشفه؟ |
|---|---|---|
متوسط زمن المعالجة | إجمالي زمن المعالجة ÷ عدد الطلبات المغلقة | كفاءة العملية |
نسبة الردود ضمن المهلة | الطلبات المغلقة في الموعد ÷ الطلبات المستحقة | الالتزام بالمواعيد |
معدل الطلبات المعاد فتحها | الطلبات المعاد فتحها ÷ الطلبات المغلقة | جودة الاستجابة |
نسبة الطلبات التي تتطلب تصعيدًا | الطلبات المصعّدة ÷ إجمالي الطلبات | وضوح الإجراءات |
اكتمال البحث | نتائج الاختبارات التي تشمل المصادر المطلوبة | موثوقية خريطة البيانات |
معدل أخطاء التحقق | حالات التحقق غير الصحيح ÷ حالات التحقق المراجعة | فعالية ضوابط الهوية |
مثال عملي: إذا لاحظت الشركة أن معظم التأخير يحدث عند جمع البيانات من أنظمة متعددة، فالأولوية ليست زيادة عدد الموظفين بالضرورة. قد يكون الحل في تحسين التكامل وتحديد مالكي البيانات.
التوصية العملية: راجع مؤشرات الأداء دوريًا، وافصل بين مؤشرات السرعة ومؤشرات الجودة. فالرد السريع غير المكتمل ليس نجاحًا تشغيليًا.
الخلاصة: القياس المستمر يساعد في تحديد أسباب التأخير وتصحيحها قبل أن تتحول إلى نمط متكرر.
سؤال شائع: ما أهم مؤشر يجب متابعته؟
ابدأ بنسبة الاستجابة ضمن المهلة، ثم اربطها بمؤشرات جودة البحث والرد. فالالتزام بالوقت وحده لا يثبت اكتمال المعالجة.
11. الأخطاء الشائعة والخرافات
الإجابة السريعة: أكثر الأخطاء شيوعًا هي افتراض أن سياسة الخصوصية تكفي، والبحث في نظام واحد فقط، وطلب بيانات تحقق مفرطة، وتأجيل التسجيل، واعتبار جميع الطلبات متطابقة.
الخرافة | الواقع |
|---|---|
كل شركة تخضع لـ CCPA تلقائيًا | الانطباق يعتمد على المعايير القانونية والاستثناءات |
الطلب يعني تسليم كل ملف داخلي | يجب تحديد البيانات التي يشملها الحق ومراجعة الاستثناءات |
يمكن بدء احتساب المهلة بعد التحقق | يجب تطبيق قواعد احتساب المهلة السارية على الطلب |
وجود CRM يضمن اكتمال البيانات | قد تكون البيانات موزعة على أنظمة أخرى |
يمكن رفض الطلب بسبب تعقيد البحث | يجب تقييم الرفض وفق القانون، لا وفق سهولة العمل |
نشر سياسة خصوصية ينهي المسؤولية | يلزم تنفيذ إجراءات فعلية لمعالجة الحقوق |
الأتمتة تضمن الامتثال | الأتمتة تحتاج إلى تصميم صحيح وضوابط ومراجعة |
أخطاء ينبغي تجنبها
عدم تسجيل تاريخ الاستلام بدقة.
ترك الطلب في صندوق البريد العام دون مالك.
الاعتماد على البريد الإلكتروني وحده للبحث في جميع الأنظمة.
إرسال بيانات دون التحقق المناسب من هوية مقدم الطلب.
الإفصاح عن معلومات تخص أشخاصًا آخرين دون مراجعة.
تمديد المدة دون استيفاء شروط الإخطار.
عدم توثيق أسباب رفض جزء من الطلب أو تقييده.
استخدام إجراء واحد للوصول والحذف والتصحيح دون تمييز.
تجاهل التحديثات القانونية والتنظيمية.
التوصية العملية: نفّذ مراجعة دورية لعينة من الطلبات المغلقة، وافحص جودة البحث والرد والتوثيق، وليس سرعة الإغلاق فقط.
الخلاصة: معظم المخاطر التشغيلية يمكن تقليلها بإجراءات واضحة ومسؤوليات محددة ومراجعة قابلة للتكرار.
سؤال شائع: هل يمكن الاعتماد على نموذج رد جاهز لكل الطلبات؟
يمكن استخدام قوالب موحدة لتسهيل العمل، لكن يجب تخصيص الرد وفق نوع الطلب ونتائج البحث والقرارات والاستثناءات المنطبقة.
12. الأسئلة الشائعة
ما معنى طلب الوصول إلى البيانات CCPA؟
هو طلب يمارسه المستهلك لمعرفة المعلومات الشخصية التي تجمعها الشركة عنه وكيف تستخدمها وتشاركها، وفق الحقوق القانونية المنطبقة.
كم تستغرق الشركة للرد على طلب الوصول؟
المدة العامة هي 45 يومًا تقويميًا من استلام الطلب، ويمكن تمديدها حتى 45 يومًا إضافيًا عند الضرورة واستيفاء شروط الإخطار.
هل يجب على المستهلك إنشاء حساب لتقديم طلب الوصول؟
لا يجوز للشركة أن تشترط إنشاء حساب لمجرد تقديم طلب معرفة في الحالات التي يحظر فيها القانون ذلك. وقد تختلف طريقة التقديم إذا كان لدى المستهلك حساب قائم، وفق القواعد المنطبقة.
هل يجب تقديم الطلب عبر نموذج إلكتروني فقط؟
تعتمد الطرق المطلوبة على نوع النشاط والقواعد القانونية. يجب على الشركة توفير طرق تقديم مناسبة وفق المتطلبات المنطبقة، ولا ينبغي افتراض أن نموذجًا واحدًا يكفي في جميع الحالات.
هل يحق للمستهلك طلب حذف بياناته بدل الوصول إليها؟
نعم، قد يحق له طلب الحذف ضمن الشروط والاستثناءات القانونية. ويختلف هذا الطلب عن طلب المعرفة أو الوصول ويجب التعامل معه وفق إجراء مناسب.
هل يحق للمستهلك تصحيح البيانات غير الدقيقة؟
نعم، يقرر الإطار القانوني المعدّل حق تصحيح المعلومات الشخصية غير الدقيقة، مع تطبيق الإجراءات والمتطلبات ذات الصلة.
ماذا يحدث إذا لم تتمكن الشركة من التحقق من هوية مقدم الطلب؟
قد يتعذر تنفيذ الطلب إذا لم يمكن التحقق من الهوية وفق المتطلبات المنطبقة. يجب اتباع الإجراء القانوني المناسب وتوضيح المشكلة لمقدم الطلب عند الاقتضاء.
هل يشمل طلب الوصول البيانات التي تحتفظ بها جهات خارجية؟
قد تشمل المعالجة معلومات مرتبطة بجهات تقدم خدمات للشركة أو تتعامل مع البيانات نيابة عنها، بحسب طبيعة العلاقة والالتزامات القانونية. لذلك، يجب أن تتضمن خريطة البيانات الجهات ذات الصلة.
هل ينطبق CCPA على الشركات خارج كاليفورنيا؟
قد ينطبق على شركات خارج الولاية أو خارج الولايات المتحدة إذا استوفت شروط القانون. يجب تقييم النشاط والروابط القانونية والمعايير ذات الصلة بدل الاعتماد على موقع المقر وحده.
هل يضمن نظام CRM أو ERP الامتثال للقانون؟
لا. يمكن لهذه الأنظمة دعم تنظيم البيانات والبحث والتوثيق، لكنها لا تضمن الامتثال دون إعداد مناسب وتكامل وضوابط تشغيلية ومراجعة قانونية.
هل يمكن رفض الطلب لأنه يتطلب وقتًا طويلًا؟
لا ينبغي رفض الطلب لمجرد صعوبة تنفيذه. يجب تقييمه وفق الحقوق والاستثناءات والقواعد القانونية المطبقة، مع توثيق القرار.
هل تتغير متطلبات CCPA بمرور الوقت؟
نعم. قد تتغير اللوائح والحدود المالية ومتطلبات التنفيذ. ينبغي متابعة النصوص الرسمية السارية ومراجعة السياسات والإجراءات عند صدور تعديلات جديدة.
ملخص المقال
طلب الوصول إلى البيانات CCPA حق قانوني يتيح للمستهلك معرفة المعلومات الشخصية التي تجمعها الشركة عنه وكيف تستخدمها وتشاركها. وتحتاج الشركات المشمولة إلى استقبال الطلبات وتصنيفها والتحقق منها والبحث عن البيانات وتقديم رد مناسب ضمن المهل القانونية.
تبدأ العملية الفعالة بتحديد نطاق القانون، ثم رسم خريطة للبيانات والأنظمة، وتعيين المسؤوليات، ومتابعة المواعيد، وتوثيق القرارات. كما يجب التمييز بين الوصول والحذف والتصحيح وإلغاء المشاركة.
تساعد أنظمة CRM وERP وأدوات إدارة الخصوصية في تنظيم العمل، لكنها لا تحل محل الحوكمة أو التحقق أو المراجعة القانونية. وتظل جودة البحث، وأمن الإفصاح، والالتزام بالمواعيد، ودقة التوثيق عناصر أساسية لعملية قابلة للتدقيق.
الخاتمة الاستشارية
إذا كانت شركتك تتعامل مع بيانات مستهلكين في كاليفورنيا، فلا تبدأ بشراء أداة جديدة قبل تقييم العملية الحالية. ابدأ بتحديد نطاق الالتزامات، ثم ارسم مسار البيانات، واختبر قدرتك على العثور على سجلات الشخص عبر الأنظمة المختلفة.
بعد ذلك، وثّق خطوات الاستقبال والتحقق والبحث والمراجعة والتسليم. حدّد مسؤولًا عن كل مرحلة، وضع مؤشرات أداء تكشف التأخير والأخطاء، وراجع الحالات المعقدة مع المختصين القانونيين.
الخطوة التالية المقترحة: نفّذ تقييم جاهزية داخليًا يجيب عن ثلاثة أسئلة: هل نعرف البيانات التي نحتفظ بها؟ هل نستطيع العثور عليها بأمان وفي الوقت المناسب؟ وهل يمكننا إثبات كيفية معالجة كل طلب؟ ستحدد الإجابات أولويات التحسين بصورة أوضح من البدء بالأتمتة وحدها.
29 September, 2026
17 August, 2026
17 August, 2026
17 August, 2026
17 August, 2026
29,366 views
28,918 views
28,855 views
28,791 views
28,642 views