دليلك إلى إدارة حماية البيانات في عصر الهجمات الإلكترونية
قد تتوقف شركة عن إصدار الفواتير، أو تفقد الوصول إلى قاعدة بيانات عملائها، أو تتعرض معلومات موظفيها للتسريب بسبب رسالة بريد إلكتروني واحدة. المشكلة لا تبدأ دائمًا بهجوم معقد؛ فقد تبدأ بكلمة مرور ضعيفة، أو صلاحية وصول غير مناسبة، أو نسخة احتياطية لم يختبرها أحد.
بالنسبة إلى صاحب الشركة أو المدير التنفيذي، حماية البيانات ليست مهمة تقنية تخص قسم تكنولوجيا المعلومات فقط. إنها جزء من استمرارية الأعمال، وإدارة المخاطر، وحماية الإيرادات، والحفاظ على ثقة العملاء.
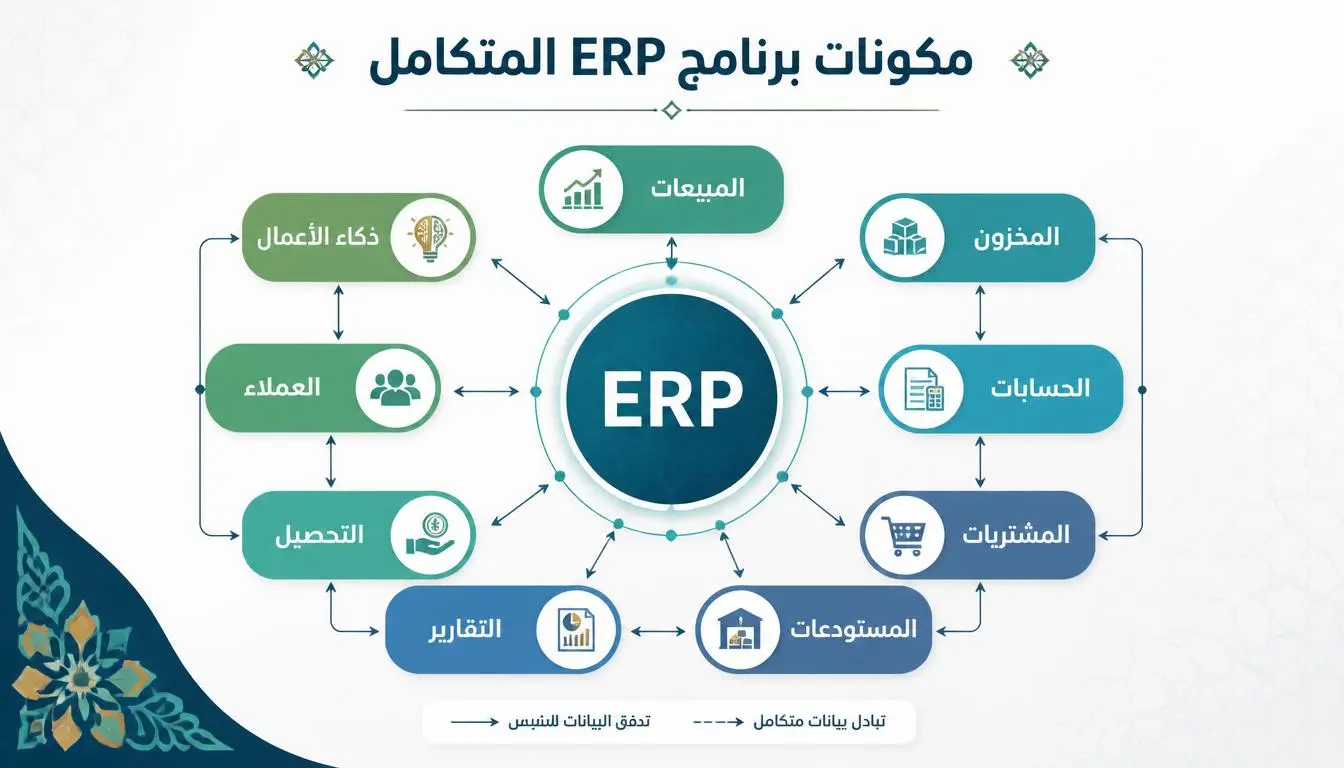
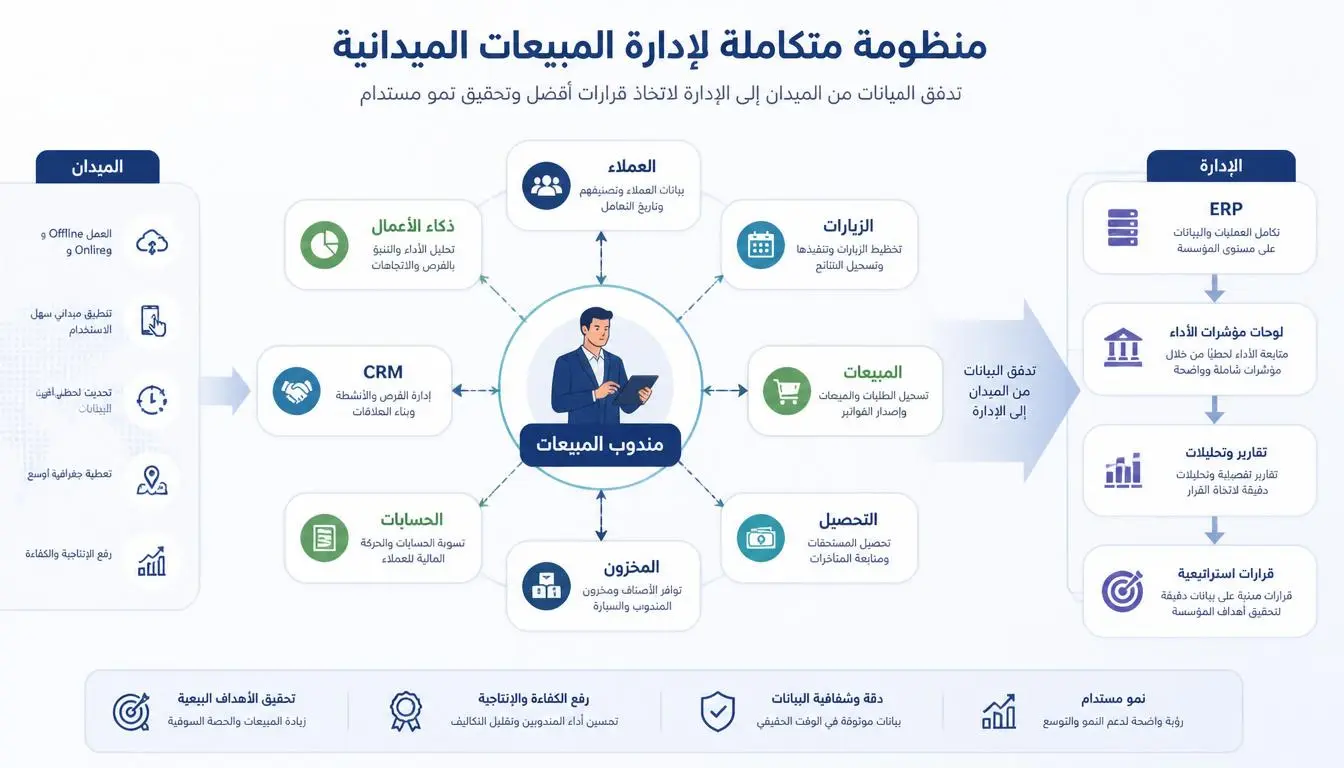
تزداد أهمية الأمر عندما تعتمد الشركة على أنظمة ERP لإدارة الحسابات والمبيعات والمخزون، أو على أنظمة CRM لحفظ بيانات العملاء، أو على الخدمات السحابية لتبادل الملفات. فكل نقطة اتصال إضافية تحتاج إلى ضوابط واضحة تمنع الوصول غير المصرح به وتحد من أثر الحوادث.
في هذا الدليل، ستتعرف على كيفية بناء منظومة عملية لحماية البيانات، وتحديد المخاطر، واختيار الضوابط المناسبة، والاستجابة للهجمات الإلكترونية، وقياس مستوى الحماية دون إنفاق غير مدروس.
الإجابة السريعة
إدارة حماية البيانات هي عملية مستمرة لتحديد البيانات المهمة، وتصنيفها، والتحكم في الوصول إليها، وحمايتها بالتشفير والنسخ الاحتياطي والتحديثات الأمنية، ومراقبة الأنشطة التي قد تهددها. وتحتاج الشركة إلى سياسات واضحة، ومسؤوليات محددة، وتدريب الموظفين، وخطة للاستجابة للحوادث. الهدف ليس منع كل هجوم بصورة مطلقة، بل تقليل احتمالات الاختراق، والحد من الأضرار، واستعادة العمل بأسرع وقت ممكن.
جدول المحتويات
ما المقصود بإدارة حماية البيانات؟
لماذا أصبحت حماية البيانات أولوية إدارية؟
ما أنواع البيانات التي يجب حمايتها؟
أبرز الهجمات الإلكترونية ومصادر الخطر
كيف تبني استراتيجية فعالة لحماية البيانات؟
دور أنظمة ERP وCRM وذكاء الأعمال في حماية البيانات
خطة الاستجابة للحوادث واستعادة الأعمال
المتطلبات القانونية وحماية البيانات في مصر والسعودية
مؤشرات قياس أداء حماية البيانات
الأخطاء الشائعة والخرافات المنتشرة
قائمة تحقق عملية للشركات
الأسئلة الشائعة
ملخص المقال
خاتمة استشارية
1. ما المقصود بإدارة حماية البيانات؟
إدارة حماية البيانات هي مجموعة من الإجراءات الإدارية والتقنية التي تضمن التعامل مع بيانات الشركة بطريقة آمنة ومصرح بها، منذ جمعها وحتى حذفها أو أرشفتها.
لا تقتصر هذه الإدارة على تثبيت برامج مكافحة الفيروسات. بل تشمل تحديد من يستطيع الاطلاع على المعلومات، وكيفية مشاركتها، ومدة الاحتفاظ بها، وطريقة استعادتها عند فقدانها.
ما الفرق بين حماية البيانات والأمن السيبراني؟
المصطلحان مترابطان، لكنهما ليسا متطابقين.
المجال | التركيز الأساسي | مثال عملي |
|---|---|---|
حماية البيانات | سرية البيانات وسلامتها وتوافرها والالتزام بقواعد استخدامها | منع موظف غير مخول من الاطلاع على رواتب العاملين |
الأمن السيبراني | حماية الأنظمة والشبكات والأجهزة والحسابات من التهديدات الرقمية | منع مهاجم من الدخول إلى خادم الشركة |
خصوصية البيانات | مشروعية جمع البيانات الشخصية واستخدامها ومشاركتها | جمع بيانات العملاء الضرورية فقط لغرض محدد |
استمرارية الأعمال | استمرار الوظائف الحيوية عند وقوع حادث | مواصلة إصدار الفواتير من خلال خطة تشغيل بديلة |
قد تكون الشركة محمية من بعض الهجمات، لكنها تظل معرضة لسوء استخدام البيانات داخليًا. وقد تجمع معلومات شخصية أكثر مما تحتاج إليه، حتى دون حدوث اختراق تقني.
لماذا تحتاج الإدارة إلى سياسة مكتوبة؟
لأن الاعتماد على الاجتهاد الفردي يجعل القرارات متضاربة. قد يرسل موظف ملف العملاء إلى بريده الشخصي لتسهيل العمل، بينما يمنع موظف آخر مشاركة الملف نفسه دون موافقة.
تحدد السياسة المكتوبة القواعد المقبولة، والمسؤول عن الموافقة، والاستثناءات، والعواقب والإجراءات عند وقوع مخالفة.
توصية عملية: ابدأ بسياسة قصيرة تحدد البيانات الحساسة، وصلاحيات الوصول، وقواعد المشاركة، والنسخ الاحتياطي، والإبلاغ عن الحوادث. ثم طوّرها بناءً على مخاطر الشركة.
الخلاصة: حماية البيانات نظام إداري وتقني متكامل، وليست منتجًا واحدًا تشتريه الشركة.
2. لماذا أصبحت حماية البيانات أولوية إدارية؟
قد يؤدي حادث أمني واحد إلى تعطيل العمليات، وتأخير التسليمات، وفقدان العملاء، وتكاليف الاستعادة والتحقيق، إضافة إلى التزامات قانونية أو تعاقدية محتملة.
ويختلف الأثر بحسب طبيعة الشركة والبيانات التي تديرها ومدى اعتمادها على الأنظمة الرقمية.
التأثير المالي والتشغيلي
لنفترض أن شركة توزيع تعتمد على نظام مركزي لإدارة المبيعات والمخزون والفواتير. إذا فقدت الوصول إلى النظام خلال يوم عمل مزدحم، فقد تتعطل أو تتأخر عمليات تسجيل الطلبات، والتحقق من المخزون، وإصدار الفواتير، وتسوية الحسابات.
لا يقتصر الضرر على تكلفة إصلاح الخادم. فقد يشمل أيضًا ساعات العمل الضائعة، وتأخر تحصيل المستحقات، وأخطاء الإدخال اليدوي، وتراجع ثقة العملاء.
يمكن تقدير الأثر المالي المتوقع باستخدام نموذج داخلي:
التكلفة الإجمالية للحادث = تكلفة التوقف + تكلفة الاستعادة + الخسائر التشغيلية + تكاليف التحقيق والمعالجة + الالتزامات المحتملة.
هذا النموذج أداة للتقدير الإداري، وليس معادلة قانونية أو ضمانًا لحساب جميع الأضرار.
ما البيانات التي قد تجعل الحادث أكثر خطورة؟
بيانات الهوية والتواصل الخاصة بالعملاء والموظفين.
السجلات المالية والحسابات البنكية.
العقود والأسعار واتفاقيات الموردين.
بيانات المخزون والمشتريات وسلاسل الإمداد.
كلمات المرور ومفاتيح الوصول والرموز السرية.
بيانات الإنتاج والتصميمات والأسرار التجارية.
مثال عملي: في مصنع يعتمد على نظام رقمي لمتابعة الإنتاج، قد يؤدي العبث ببيانات المخزون أو أوامر التشغيل إلى قرارات شراء خاطئة أو تعطيل خطوط الإنتاج.
توصية عملية: لا تقِس أهمية البيانات بحجم الملف. قيّم أثر فقدانها أو كشفها أو تعديلها على الإيرادات والالتزامات واستمرار الخدمة.
الخلاصة: حماية البيانات استثمار في استمرارية الأعمال، وليس مجرد بند من بنود الإنفاق التقني.
3. ما أنواع البيانات التي يجب حمايتها؟
قبل شراء أدوات الحماية، تحتاج إلى معرفة ما تمتلكه الشركة، وأين توجد البيانات، ومن يستخدمها، وما الذي سيحدث إذا تعرضت للخطر.
تصنيف البيانات حسب مستوى الحساسية
الفئة | أمثلة | ضوابط مقترحة |
|---|---|---|
عامة | بيانات منشورة على الموقع الرسمي | مراجعة المحتوى قبل النشر |
داخلية | إجراءات التشغيل والمراسلات الداخلية | وصول الموظفين المصرح لهم |
سرية | العقود والأسعار وخطط التوسع | صلاحيات محددة وسجلات وصول |
شديدة الحساسية | بيانات اعتماد الأنظمة والبيانات الشخصية أو المالية الحساسة | وصول محدود وتشفير ومراقبة مشددة |
هذا تصنيف إرشادي، ويجب تعديله وفق نشاط الشركة والتزاماتها القانونية والتعاقدية.
كيف تنشئ سجلًا للبيانات؟
أنشئ جدولًا يوضح لكل مجموعة بيانات:
اسم البيانات ووصفها.
مكان تخزينها، سواء على خادم داخلي أو خدمة سحابية.
القسم المسؤول عنها.
المستخدمين الذين يحتاجون إليها.
درجة حساسيتها.
مدة الاحتفاظ بها والغرض من استخدامها.
كيفية نسخها احتياطيًا واستعادتها.
الأطراف الخارجية التي يمكنها الوصول إليها.
لا تبدأ بمحاولة توثيق كل ملف صغير. ركز أولًا على قواعد البيانات والأنظمة والملفات التي يؤدي فقدانها إلى تعطيل النشاط أو كشف معلومات مهمة.
مبدأ الحد الأدنى من البيانات
إذا كان نموذج تسجيل العميل لا يحتاج إلى معلومات معينة، فلا تجمعها دون غرض واضح. تقليل البيانات يقلل أيضًا من حجم المعلومات التي قد تتعرض للتسريب.
توصية عملية: ابدأ بقاعدة بيانات العملاء، ونظام الحسابات، وملفات الموظفين، وحسابات الإدارة، والنسخ الاحتياطية.
الخلاصة: لا يمكنك حماية أصول لا تعرف مكانها أو أهميتها أو المسؤول عنها.
4. أبرز الهجمات الإلكترونية ومصادر الخطر
تتعدد طرق استهداف الشركات، ولا تعتمد جميعها على اختراق تقني متقدم. قد يستغل المهاجم ثقة الموظف، أو برنامجًا غير محدث، أو حسابًا يتمتع بصلاحيات واسعة.
التصيد الاحتيالي
تصل رسالة تبدو وكأنها من بنك أو مورد أو مدير الشركة، وتطلب فتح رابط أو تنزيل مرفق أو إرسال بيانات اعتماد.
قد يؤدي التفاعل مع الرسالة إلى سرقة كلمة المرور أو تثبيت برمجية ضارة.
الوقاية: درّب الموظفين على التحقق من عنوان المرسل والطلبات غير المعتادة. استخدم المصادقة متعددة العوامل، وأتح قناة سهلة للإبلاغ عن الرسائل المشبوهة.
برمجيات الفدية
تمنع هذه البرمجيات الوصول إلى الملفات أو الأنظمة، وقد يصاحبها تهديد بنشر البيانات المسروقة.
لا يكفي وجود نسخة احتياطية غير مختبرة؛ فقد تكون النسخة تالفة أو متصلة بالنظام المصاب، أو لا تحتوي على أحدث البيانات الضرورية.
الوقاية: احتفظ بنسخ احتياطية محمية ومعزولة عن بيئة التشغيل، واختبر استعادتها بصورة منتظمة.
سرقة الحسابات وكلمات المرور
قد يحصل المهاجم على بيانات الدخول من خلال التصيد أو إعادة استخدام كلمة مرور مكشوفة أو اختراق جهاز الموظف.
الوقاية: استخدم كلمات مرور قوية وفريدة، ومدير كلمات مرور مناسبًا، والمصادقة متعددة العوامل، خصوصًا للحسابات الإدارية والوصول عن بُعد.
الثغرات والتحديثات المتأخرة
قد يستغل المهاجم ثغرة في نظام تشغيل أو تطبيق أو جهاز شبكة لم يحصل على التحديث الأمني المناسب.
الوقاية: أنشئ سجلًا للأصول التقنية، وراقب التحديثات الأمنية، واختبر التحديثات المهمة قبل تطبيقها على الأنظمة الحيوية عندما يكون ذلك ضروريًا.
إساءة الاستخدام الداخلي
قد يصل موظف إلى بيانات لا يحتاج إليها، أو ينسخ ملفات سرية، أو يشاركها بالخطأ مع طرف خارجي.
الوقاية: امنح كل مستخدم أقل صلاحيات لازمة لأداء عمله، وراجع الصلاحيات عند تغيير الوظائف أو مغادرة الموظفين.
مصدر الخطر | التأثير المحتمل | أولوية الإجراء |
|---|---|---|
حساب إداري بلا مصادقة متعددة العوامل | سيطرة غير مصرح بها على الأنظمة | مرتفعة |
نسخة احتياطية غير مختبرة | تعذر استعادة العمل | مرتفعة |
موظفون دون تدريب | زيادة أخطاء التصيد والمشاركة | مرتفعة |
برامج غير محدثة | استغلال ثغرات معروفة | مرتفعة |
صلاحيات واسعة دون مبرر | كشف البيانات أو تعديلها | مرتفعة |
توصية عملية: رتّب المخاطر حسب احتمال حدوثها وتأثيرها، بدل التعامل مع جميع التهديدات باعتبارها متساوية.
الخلاصة: أكثر وسائل الحماية فاعلية تبدأ بمعالجة نقاط الضعف التي قد تؤدي إلى أكبر خسارة.
5. كيف تبني استراتيجية فعالة لحماية البيانات؟
يمكن بناء برنامج حماية تدريجي باستخدام دورة واضحة: الحوكمة، والتحديد، والحماية، والكشف، والاستجابة، والتعافي.
يتوافق هذا التفكير مع الوظائف الأساسية في إطار NIST للأمن السيبراني، مع ضرورة اختيار الضوابط الملائمة لحجم المؤسسة ومخاطرها.
الخطوة الأولى: تحديد المسؤوليات
حدد من يملك قرار قبول المخاطر، ومن يدير البنية التقنية، ومن يتولى الشؤون القانونية والخصوصية، ومن يتواصل مع العملاء عند الحاجة.
في الشركات الصغيرة، قد يتولى شخص واحد أكثر من دور، لكن ينبغي أن تكون المسؤوليات معروفة ومكتوبة.
الخطوة الثانية: تقييم المخاطر
قيّم الأنظمة المهمة وفق ثلاثة أسئلة:
ما البيانات أو الخدمات التي يجب حمايتها؟
ما التهديدات ونقاط الضعف التي قد تؤثر فيها؟
ما أثر الحادث، وما تكلفة تقليل احتماله أو ضرره؟
يمكن ترتيب المخاطر باستخدام مقياس داخلي من منخفض إلى مرتفع. لا تعتبر الدرجة الرقمية دليلًا علميًا دقيقًا ما لم تكن طريقة حسابها موثقة.
الخطوة الثالثة: التحكم في الوصول
طبّق مبدأ أقل صلاحية ممكنة. لا يحتاج موظف المبيعات بالضرورة إلى الاطلاع على رواتب الموظفين، ولا يحتاج كل مستخدم إلى صلاحية حذف السجلات المالية.
استخدم حسابًا منفصلًا للأعمال الإدارية الحساسة، وأوقف الحسابات فور انتهاء الحاجة إليها، وراجع الصلاحيات دوريًا.
الخطوة الرابعة: التشفير والحماية التقنية
استخدم التشفير المناسب للبيانات أثناء النقل والتخزين، واحمِ مفاتيح التشفير من الوصول غير المصرح به.
فعّل جدران الحماية، وحماية الأجهزة الطرفية، والتحديثات الأمنية، وسجلات الأنشطة. ولا تعتبر أي أداة منفردة حلًا كاملًا.
الخطوة الخامسة: النسخ الاحتياطي واختبار الاستعادة
حدد الأنظمة التي تحتاج إلى استعادة سريعة، ووتيرة النسخ المناسبة لها. احتفظ بنسخ محمية، وقيّد الوصول إليها، واختبر الاستعادة في بيئة آمنة.
من المهم تحديد هدفين إداريين:
RPO: مقدار البيانات التي يمكن للشركة تحمل فقدانها زمنيًا.
RTO: المدة المستهدفة لإعادة الخدمة إلى العمل.
مثلًا، قد تقرر شركة أن نظام الطلبات يحتاج إلى استعادة خلال ساعات، بينما يمكن استعادة أرشيف قديم خلال فترة أطول. يجب أن تستند هذه الأهداف إلى احتياجات العمل وقدرات الاستعادة الفعلية.
الخطوة السادسة: تدريب الموظفين
نفّذ تدريبًا دوريًا حول التصيد، ومشاركة الملفات، والتعامل مع البيانات الشخصية، واستخدام الأجهزة الشخصية، والإبلاغ عن الحوادث.
لا تجعل التدريب محاضرة نظرية فقط؛ استخدم أمثلة قريبة من بيئة الشركة، مثل رسالة مزيفة من مورد أو طلب غير معتاد لتغيير الحساب البنكي.
الخطوة السابعة: المراقبة والتحسين
راجع سجلات الدخول، والتنبيهات الأمنية، ومحاولات الدخول الفاشلة، والتغييرات الحساسة، ونتائج النسخ الاحتياطي.
لا تجمع سجلات كثيرة دون خطة لمراجعتها. حدد من يتلقى التنبيه، وما الذي يستدعي التصعيد، ومتى يجب إيقاف حساب أو عزل جهاز.
خطة تنفيذ مقترحة:
الفترة | الأولويات |
|---|---|
أول أسبوعين | حصر الأنظمة والبيانات، حماية الحسابات الإدارية، مراجعة النسخ الاحتياطية |
خلال الشهر الأول | ضبط الصلاحيات، تفعيل المصادقة متعددة العوامل، وضع سياسة أمنية أولية |
خلال 60 يومًا | التدريب، مراجعة التحديثات، إعداد خطة استجابة للحوادث |
خلال 90 يومًا | اختبار الاستعادة، قياس المؤشرات، معالجة المخاطر المتبقية |
هذه خطة استرشادية وليست جدولًا زمنيًا مضمونًا؛ فقد تتطلب الأنظمة الحساسة أو المتطلبات التنظيمية وقتًا أطول.
توصية عملية: ابدأ بالإجراءات التي تقلل المخاطر الحرجة، ثم وسّع البرنامج بناءً على نتائج التقييم.
الخلاصة: الاستراتيجية الناجحة قابلة للتنفيذ والقياس والتحسين، ولا تعتمد على شراء أكبر عدد من الأدوات.
6. دور أنظمة ERP وCRM وذكاء الأعمال في حماية البيانات
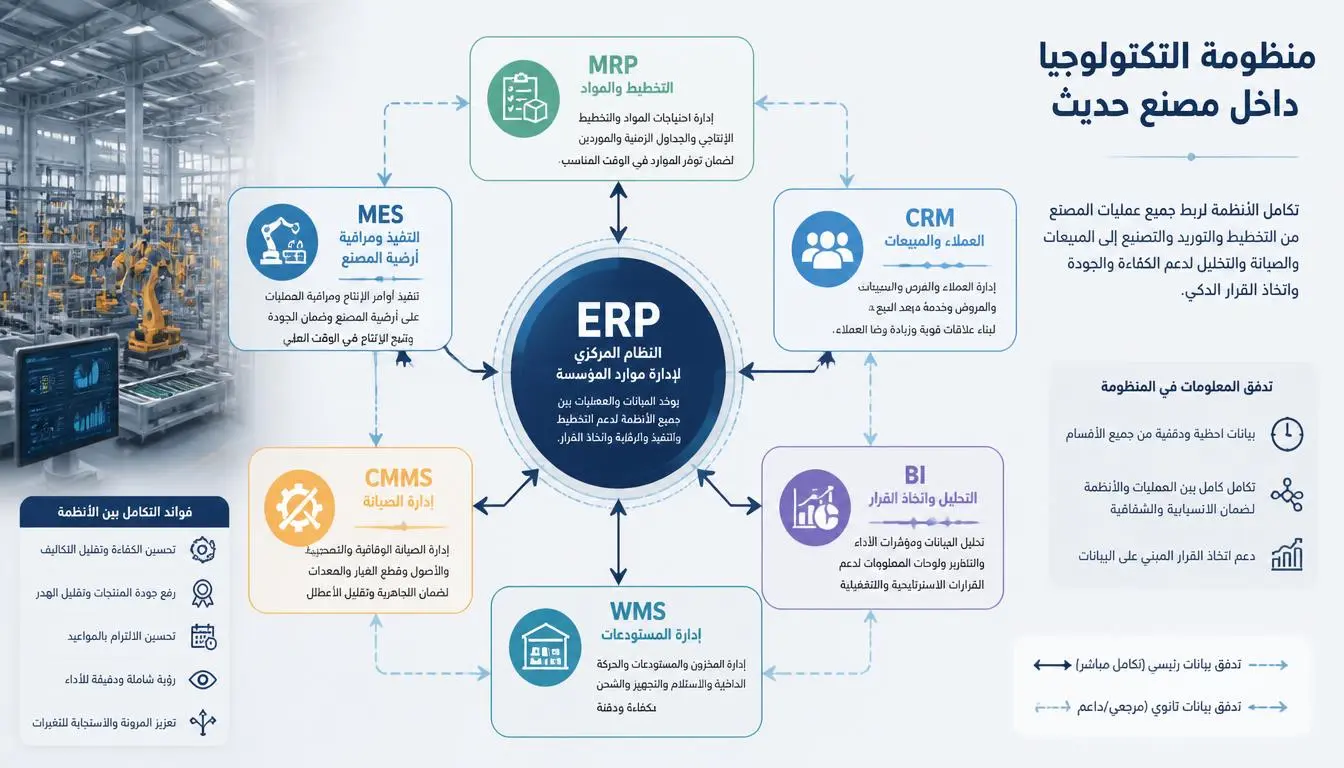
تجمع الأنظمة الإدارية الحديثة بيانات متعددة في مكان واحد. وهذا يرفع قيمة المعلومات المتاحة لصانع القرار، لكنه يجعل ضبط الصلاحيات وجودة الإعدادات والمراقبة أكثر أهمية.
حماية البيانات داخل نظام ERP
قد يتضمن نظام ERP بيانات الحسابات والمشتريات والمبيعات والمخزون والموارد البشرية. لذلك ينبغي تقسيم الصلاحيات حسب الوظيفة، مع تسجيل العمليات الحساسة وفصل المهام التي قد يؤدي جمعها إلى تعارض المصالح.
على سبيل المثال، يمكن السماح لموظف المخزن بتسجيل حركة الأصناف دون منحه صلاحية تعديل القيود المحاسبية أو اعتماد المدفوعات.
حماية البيانات داخل نظام CRM
يحتوي نظام CRM على معلومات العملاء، وسجل التواصل، والفرص البيعية، وأحيانًا العقود والملاحظات التجارية.
يجب تحديد من يستطيع تصدير بيانات العملاء، ومشاركة القوائم، وتعديل السجلات، والاطلاع على العملاء التابعين لأقسام أخرى.
دور ذكاء الأعمال BI
يساعد ذكاء الأعمال على تحليل المبيعات والربحية ومؤشرات الأداء. لكن لوحات المعلومات والتقارير قد تكشف بيانات حساسة إذا لم تُضبط مستويات الوصول.
استخدم تقارير مجمعة عندما تكون التفاصيل الفردية غير ضرورية، وقيّد تصدير الملفات، وراجع البيانات التي تظهر في لوحات الإدارة.
ماذا عن الأنظمة السحابية والتكاملات؟
قد تنتقل البيانات بين نظام ERP والبريد الإلكتروني والتخزين السحابي وأدوات الأتمتة وواجهات API.
ينبغي مراجعة الصلاحيات التي تستخدمها هذه التكاملات، وحماية مفاتيح API، وعدم تضمين كلمات المرور في الشيفرات أو السجلات، وتوثيق الأنظمة الخارجية التي تستقبل بيانات الشركة.
مثال عملي: شركة توزيع تربط نظام المبيعات بتطبيق مندوبي المبيعات. يجب أن يحصل كل مندوب على بيانات العملاء والطلبات اللازمة لعمله، دون الوصول تلقائيًا إلى بيانات الرواتب أو جميع التقارير المالية.
توصية عملية: اختبر صلاحيات النظام بحسابات تجريبية تمثل وظائف مختلفة، وتأكد أن كل حساب يستطيع أداء مهامه فقط.
الخلاصة: النظام الإداري الجيد لا يكتفي بعرض البيانات؛ بل يساعد على تنظيم الوصول إليها ومراجعة استخدامها، بشرط إعداد الضوابط بصورة صحيحة.
7. خطة الاستجابة للحوادث واستعادة الأعمال
حتى مع وجود وسائل حماية قوية، يجب الاستعداد لاحتمال وقوع حادث. فالفرق بين حادث محدود وأزمة ممتدة قد يكون في سرعة اكتشاف المشكلة ووضوح المسؤوليات.
ماذا تفعل عند الاشتباه في اختراق؟
تحقق من المؤشرات: سجّل ما ظهر من تنبيهات أو رسائل أو سلوك غير طبيعي، دون حذف الأدلة.
احتوِ الخطر: اعزل الجهاز أو الحساب المتأثر عندما يكون ذلك مناسبًا، بالتنسيق مع المسؤول التقني.
احمِ الأدلة: احتفظ بالسجلات والرسائل وتوقيتات الأحداث، وتجنب إعادة تهيئة الأجهزة قبل تقييم الحاجة إلى ذلك.
قيّم نطاق الحادث: حدد الأنظمة والبيانات والحسابات التي قد تكون تأثرت.
استعد بصورة آمنة: عالج سبب الاختراق، وتحقق من سلامة النسخ الاحتياطية قبل استعادتها.
أبلغ الجهات المعنية: اتبع الالتزامات القانونية والتعاقدية ذات الصلة، وأبلغ العملاء أو الجهات المختصة عند وجوب ذلك.
راجع ما حدث: حدد السبب الجذري والإجراءات التي تمنع تكرار الحادث.
لا تتسرع في دفع فدية أو إعلان أن البيانات لم تتعرض للتسريب قبل التحقق. استعن بخبراء الاستجابة للحوادث والمستشار القانوني عندما تتجاوز الواقعة قدرات الشركة.
شجرة قرار مبسطة
هل توجد مؤشرات على اختراق أو فقدان بيانات؟
لا: وثّق المؤشرات وواصل المراقبة، وصعّد عند ظهور دلائل إضافية.
نعم: ابدأ الاحتواء والتقييم.
هل توجد أنظمة أو بيانات حرجة متأثرة؟
نعم: فعّل خطة الحوادث واستمرارية الأعمال، وأشرك الإدارة والفريق التقني.
لا أو غير معروف: واصل التحقيق وتحديد النطاق، ولا تفترض أن الأثر محدود.
هل توجد بيانات شخصية أو التزامات إبلاغ محتملة؟
نعم أو غير معروف: أشرك المسؤول القانوني أو مسؤول الخصوصية فورًا لتحديد الالتزامات والمواعيد الواجبة.
كيف تختبر الخطة؟
نفّذ تمرينًا مكتبيًا يحاكي تعطل النظام أو اختراق حساب إداري. اطلب من المشاركين تحديد من يتخذ القرار، ومن يتواصل مع مزود الخدمة، وكيف تستمر العمليات، وأين توجد النسخ الاحتياطية.
توصية عملية: اختبر الخطة والنسخ الاحتياطية في ظروف آمنة، وسجّل الزمن الفعلي للاكتشاف والاستعادة.
الخلاصة: خطة الحوادث لا تُقاس بوجود وثيقة، بل بقدرة الأشخاص على تنفيذها تحت الضغط.
8. المتطلبات القانونية وحماية البيانات في مصر والسعودية
الأمن التقني لا يغني عن الامتثال القانوني. فحماية البيانات الشخصية تشمل أيضًا مشروعية الجمع والمعالجة، والغرض من الاستخدام، وحقوق أصحاب البيانات، والاحتفاظ بالمعلومات ونقلها.
ماذا ينبغي أن تعرف الشركات العاملة في مصر؟
يتضمن الإطار القانوني المصري قانون حماية البيانات الشخصية رقم 151 لسنة 2020، كما توجد اللائحة التنفيذية رقم 816 لسنة 2025 وفق المعلومات المنشورة لدى مركز حماية البيانات الشخصية.
ينبغي للشركة تقييم مدى انطباق الأحكام عليها، ونوع البيانات التي تعالجها، وأدوارها ومسؤولياتها، والتراخيص أو التصاريح أو الإجراءات التي قد تلزمها بحسب حالتها.
ماذا عن الشركات التي تعمل في السعودية؟
يتضمن الإطار السعودي نظام حماية البيانات الشخصية ولائحته التنفيذية، إلى جانب قواعد مرتبطة بنقل البيانات الشخصية إلى خارج المملكة وغيرها من المتطلبات ذات الصلة.
ينبغي للشركة التحقق من نطاق التطبيق، وأساس المعالجة، والغرض من جمع البيانات، والحد الأدنى اللازم منها، ومدة الاحتفاظ، والالتزامات المرتبطة بالمشاركة والنقل.
قائمة مراجعة للامتثال
السؤال | الإجراء المطلوب |
|---|---|
هل نعرف البيانات الشخصية التي نجمعها؟ | إنشاء سجل للبيانات وأغراض المعالجة |
هل لدينا غرض واضح لجمع كل فئة؟ | مراجعة النماذج والإجراءات |
هل نحتفظ بالبيانات مدة مناسبة؟ | وضع سياسة احتفاظ وحذف |
هل نشارك البيانات مع أطراف خارجية؟ | مراجعة العقود والصلاحيات والنقل |
هل نعرف كيفية التعامل مع حادث بيانات؟ | توثيق مسار الإبلاغ والاستجابة |
هل تنطبق علينا متطلبات أو تصاريح محددة؟ | مراجعة النصوص الرسمية والاستعانة بمختص قانوني |
هذه القائمة ليست رأيًا قانونيًا ولا تغطي جميع الالتزامات المحتملة. كما أن المتطلبات تختلف حسب طبيعة النشاط والبيانات والجهات المعنية.
توصية عملية: لا تعتمد على ملخص عام للقانون لاتخاذ قرار امتثال نهائي. راجع النصوص الرسمية السارية وحدد التزامات شركتك بالتعاون مع مختص.
الخلاصة: الامتثال جزء من إدارة البيانات، ويجب دمجه في الإجراءات اليومية وليس التعامل معه بعد وقوع المشكلة.
9. مؤشرات قياس أداء حماية البيانات
لا يمكن تحسين ما لا تقيسه الشركة. لكن ينبغي اختيار مؤشرات ترتبط بالمخاطر الفعلية، بدل الاكتفاء بعدد التنبيهات أو الأدوات المثبتة.
المؤشر | ماذا يقيس؟ | طريقة المتابعة |
|---|---|---|
تغطية المصادقة متعددة العوامل | مدى حماية الحسابات المستهدفة | نسبة الحسابات التي فُعّلت عليها المصادقة |
نجاح النسخ الاحتياطي | انتظام تنفيذ النسخ | مراجعة تقارير التنفيذ والفشل |
نجاح اختبار الاستعادة | إمكانية استرجاع البيانات فعليًا | توثيق الاختبارات ونتائجها |
زمن اكتشاف الحادث | سرعة ملاحظة النشاط المشبوه | قياس الوقت بين بدء الحادث واكتشافه عندما تتوافر البيانات |
زمن الاستجابة | سرعة بدء إجراءات الاحتواء | مقارنة الزمن الفعلي بالمستهدف |
مراجعة الصلاحيات | مدى ملاءمة وصول المستخدمين | نسبة الحسابات التي تمت مراجعتها في الموعد |
معالجة الثغرات | سرعة التعامل مع التحديثات المطلوبة | متابعة الثغرات حسب مستوى خطورتها |
إكمال التدريب | تغطية الموظفين المستهدفين | نسبة إكمال التدريب والتقييم |
حدد لكل مؤشر مالكًا ومسؤولية واضحة، وتكرارًا للمراجعة، وهدفًا مناسبًا للمؤسسة.
لا تضع هدفًا اعتباطيًا مثل «صفر حوادث» وتعتبره مقياس النجاح الوحيد. فقد تتحسن قدرة الشركة على اكتشاف الحوادث والإبلاغ عنها، فتزداد الحوادث المسجلة رغم تحسن المراقبة.
توصية عملية: ابدأ بخمسة مؤشرات أساسية، وراجعها شهريًا، ثم وسّع لوحة المتابعة حسب احتياجات الإدارة.
الخلاصة: الهدف هو معرفة ما إذا كانت المخاطر تنخفض وقدرة الشركة على التعافي تتحسن، لا مجرد إنتاج تقارير أمنية.
10. الأخطاء الشائعة والخرافات المنتشرة
الخرافة الأولى: «شركتنا صغيرة، لذلك لن يستهدفها أحد»
قد تستهدف الهجمات شركات صغيرة بسبب ضعف الحماية أو لاستخدامها بوابة للوصول إلى موردين أو شركاء آخرين. الحجم وحده لا يحدد مستوى الخطر.
الخرافة الثانية: «لدينا برنامج مكافحة فيروسات، إذن نحن آمنون»
برامج حماية الأجهزة مهمة، لكنها لا تعوض المصادقة متعددة العوامل، والتحديثات، وضبط الصلاحيات، والنسخ الاحتياطي، والمراقبة، وتدريب الموظفين.
الخرافة الثالثة: «النسخ الاحتياطي يعني أننا نستطيع التعافي»
وجود نسخة لا يثبت أنها سليمة أو كاملة أو قابلة للاستعادة في الوقت المطلوب. الاختبار المنتظم ضروري.
الخرافة الرابعة: «موظفو تقنية المعلومات وحدهم مسؤولون»
الإدارة تحدد الأولويات والميزانية وقبول المخاطر. والموظفون يتعاملون يوميًا مع البيانات. لذلك تتوزع المسؤولية بحسب الدور والصلاحيات.
الخرافة الخامسة: «التشفير يحل جميع المشكلات»
التشفير يقلل فرص قراءة البيانات من غير المصرح لهم في ظروف معينة، لكنه لا يمنع بالضرورة إساءة استخدامها من حساب مخترق يملك صلاحية الوصول.
أخطاء يجب تجنبها
استخدام حساب إداري مشترك بين عدة موظفين.
ترك حسابات الموظفين السابقين فعالة.
إرسال ملفات حساسة عبر قنوات غير معتمدة.
حفظ كلمات المرور ومفاتيح API داخل ملفات المشروع دون حماية مناسبة.
تجاهل التنبيهات بسبب كثرتها دون ضبطها.
اختبار الاستعادة للمرة الأولى أثناء الأزمة.
شراء أدوات جديدة دون تحديد المشكلة التي يُفترض أن تعالجها.
إهمال مراجعة مزودي الخدمات والتكاملات الخارجية.
توصية عملية: نفّذ مراجعة ربع سنوية للأخطاء الشائعة، واطلب دليلًا على إغلاق الملاحظات بدل الاكتفاء بتأكيد شفهي.
الخلاصة: كثير من المخاطر ينشأ من إجراءات يومية ضعيفة، ويمكن تقليلها بقرارات إدارية واضحة.
11. قائمة تحقق عملية للشركات
استخدم القائمة التالية لتقييم الوضع الحالي وتحديد الأعمال التي تحتاج إلى تنفيذ.
حصر البيانات والأنظمة المهمة.
تحديد مسؤول عن كل مجموعة بيانات.
تصنيف البيانات حسب حساسيتها.
تفعيل المصادقة متعددة العوامل للحسابات المهمة.
مراجعة الصلاحيات وإزالة الوصول غير الضروري.
تحديث أنظمة التشغيل والتطبيقات والأجهزة.
حماية النسخ الاحتياطية واختبار استعادتها.
وضع سياسة مكتوبة لمشاركة البيانات والاحتفاظ بها.
تدريب الموظفين على التصيد والإبلاغ عن الحوادث.
إعداد خطة للاستجابة للحوادث واستمرارية الأعمال.
مراجعة مزودي الخدمات والتكاملات الخارجية.
تقييم المتطلبات القانونية المنطبقة على النشاط.
تحديد مؤشرات أداء ومواعيد للمراجعة.
كيف تحدد أولويات التنفيذ؟
إذا كانت الشركة لا تملك نسخًا احتياطية مختبرة، فابدأ بمعالجة هذا الخطر بالتوازي مع تأمين الحسابات الإدارية. وإذا كانت الصلاحيات واسعة، فابدأ بتقليلها في الأنظمة الحساسة.
أما إذا كانت الشركة تدير بيانات شخصية على نطاق واسع أو تعمل عبر أكثر من دولة، فقد تحتاج أيضًا إلى مراجعة قانونية وتنظيمية متخصصة.
الترتيب النهائي يجب أن يعتمد على تقييم المخاطر، لا على قائمة موحدة تصلح لكل الشركات.
12. الأسئلة الشائعة
ما أول خطوة لحماية بيانات الشركة؟
ابدأ بحصر البيانات والأنظمة الحرجة، وتحديد من يستطيع الوصول إليها، ثم راجع حماية الحسابات الإدارية والنسخ الاحتياطية. تمنحك هذه الخطوات أساسًا عمليًا لتحديد الأولويات التالية.
هل تحتاج الشركات الصغيرة إلى مسؤول أمن سيبراني متفرغ؟
ليس بالضرورة في جميع الحالات. يمكن للشركة الصغيرة توزيع المسؤوليات داخليًا والاستعانة بمزود متخصص، بشرط وجود مسؤوليات واضحة وخطة متابعة وميزانية مناسبة للمخاطر.
ما الفرق بين النسخ الاحتياطي والتعافي من الكوارث؟
النسخ الاحتياطي هو إنشاء نسخ من البيانات لاستعادتها عند الحاجة. أما التعافي من الكوارث فيشمل الخطوات والموارد اللازمة لإعادة الأنظمة والخدمات الحيوية إلى العمل بعد حادث كبير.
هل التخزين السحابي آمن؟
يعتمد ذلك على مزود الخدمة والإعدادات والصلاحيات والتشفير والمصادقة والعقود. لا تعني استضافة البيانات على السحابة أنها محمية تلقائيًا من جميع المخاطر.
كم مرة يجب اختبار النسخ الاحتياطية؟
ينبغي تحديد التكرار وفق أهمية النظام ومعدل تغير البيانات وهدف الاستعادة. يجب اختبار الاستعادة بصورة دورية، وإعادة الاختبار بعد التغييرات المهمة في البنية التقنية أو إجراءات النسخ.
هل يكفي تغيير كلمات المرور بعد الاختراق؟
ليس دائمًا. يجب تقييم الحسابات والأجهزة والرموز والجلسات النشطة، ومعالجة سبب الاختراق، وإبطال بيانات الاعتماد المتأثرة عند الحاجة. وقد يتطلب الأمر أيضًا فحصًا أمنيًا وإجراءات قانونية أو تنظيمية.
كيف تحمي الشركة بيانات العملاء داخل نظام CRM؟
من خلال تحديد صلاحيات الوصول والتصدير، وتقليل البيانات المجمعة، ومراجعة مشاركة الملفات، وتأمين الحسابات والتكاملات، وتطبيق سياسة للاحتفاظ بالبيانات وحذفها وفق المتطلبات المنطبقة.
كيف تحمي بيانات الموظفين داخل نظام ERP؟
بتقييد الوصول إلى ملفات الموارد البشرية والرواتب وفق الوظيفة، وفصل الصلاحيات الحساسة، ومراجعة عمليات الاطلاع والتعديل، وتأمين النسخ الاحتياطية، وضبط مشاركة البيانات مع الأطراف الخارجية.
هل يمكن ضمان عدم اختراق الشركة مطلقًا؟
لا توجد وسيلة عملية تضمن منع جميع الهجمات. الهدف الواقعي هو تقليل احتمالات الاختراق، واكتشاف الحوادث بسرعة، والحد من أثرها، واستعادة العمل بكفاءة.
ما العلاقة بين حماية البيانات والامتثال القانوني؟
حماية البيانات تتضمن إجراءات تقنية وإدارية، بينما يحدد الامتثال الالتزامات القانونية المتعلقة بجمع البيانات الشخصية ومعالجتها ومشاركتها والاحتفاظ بها. يجب تنسيق المجالين حتى لا تتعارض الممارسات التقنية مع الالتزامات القانونية.
13. ملخص المقال
إدارة حماية البيانات مسؤولية مشتركة تتطلب فهم الأصول الرقمية، وتقييم المخاطر، وضبط الصلاحيات، والتشفير، والنسخ الاحتياطي، والتدريب، والمراقبة، والاستجابة للحوادث.
لا تبدأ بالضرورة بشراء أدوات جديدة. ابدأ بمعرفة البيانات المهمة، وتحديد نقاط الضعف، وتأمين الحسابات الإدارية، واختبار الاستعادة، وتوثيق المسؤوليات.
بعد ذلك، اربط برنامج الحماية بأهداف العمل ومؤشرات الأداء والمتطلبات القانونية ذات الصلة. فالحماية الفعالة ليست حالة ثابتة، بل عملية مستمرة تتطور مع نمو الشركة وتغير التهديدات.
14. خاتمة استشارية
إذا كنت مسؤولًا عن شركة تعتمد على البيانات في إدارة المبيعات أو الحسابات أو المخزون أو الموارد البشرية، فابدأ بسؤال إداري واضح: ما العمليات التي لا يمكن للشركة تحمل توقفها، وما البيانات التي تحتاج إليها هذه العمليات؟
بعد تحديدها، قيّم مخاطر فقدانها أو تسريبها أو تعديلها، وحدد الإجراءات التي تقلل هذه المخاطر بأكبر أثر عملي. اربط كل إجراء بمسؤول وموعد ومؤشر متابعة.
ثم اختبر ما إذا كانت الشركة تستطيع اكتشاف حادث حقيقي واحتوائه واستعادة خدماتها. إذا لم تكن الإجابة واضحة، فهذه فجوة تستحق المعالجة قبل توسيع الأنظمة أو إضافة تكاملات جديدة.
بهذه الطريقة تصبح حماية البيانات جزءًا من إدارة الأعمال اليومية، وتتحول من رد فعل بعد وقوع المشكلة إلى قدرة مؤسسية تساعد على حماية الثقة واستمرارية التشغيل.
29 September, 2026
17 August, 2026
17 August, 2026
17 August, 2026
17 August, 2026
29,366 views
28,918 views
28,855 views
28,791 views
28,642 views