أمن المعلومات مقابل الأمن السيبراني: ما الفرق وكيف تعمل على تكاملهما؟
قد تنفق الشركة على جدار ناري قوي، وبرنامج مكافحة البرمجيات الخبيثة، ونسخ احتياطية منتظمة، ثم تكتشف أن بياناتها ما زالت معرضة للخطر.
السبب غالبًا ليس ضعف أداة تقنية واحدة.
المشكلة تكون في الخلط بين أمن المعلومات والأمن السيبراني، والتعامل معهما باعتبارهما الشيء نفسه.
هذا الخلط يجعل بعض الشركات تركز على حماية الشبكات والأجهزة، بينما تتجاهل مستندات حساسة، وصلاحيات الموظفين، وسياسات الوصول، ومخاطر الموردين، وآليات تصنيف البيانات.
في المقابل، قد تضع شركة سياسات أمن معلومات جيدة، لكنها لا تمتلك القدرة التقنية على اكتشاف هجوم إلكتروني أو احتوائه بسرعة.
الحل ليس اختيار أحدهما.
الحل هو بناء منظومة تجعل أمن المعلومات يحدد ما الذي يجب حمايته ولماذا، بينما يساعد الأمن السيبراني على حماية البيئة الرقمية واكتشاف التهديدات والاستجابة لها.
الإجابة السريعة
أمن المعلومات أوسع من الأمن السيبراني من حيث نطاق حماية المعلومات، لأنه يهتم بالمعلومات سواء كانت رقمية أو ورقية أو مادية. أما الأمن السيبراني فيركز بصورة أساسية على حماية الأصول والأنظمة والبيانات الرقمية من التهديدات الإلكترونية. لذلك لا يمثل أحدهما بديلًا عن الآخر؛ بل يعملان معًا ضمن منظومة إدارة مخاطر متكاملة.
جدول المحتويات
ما هو أمن المعلومات؟
ما هو الأمن السيبراني؟
ما الفرق بين أمن المعلومات والأمن السيبراني؟
هل أمن المعلومات جزء من الأمن السيبراني أم العكس؟
لماذا تحتاج الشركات إلى التكامل بينهما؟
كيف يعمل أمن المعلومات والأمن السيبراني داخل الشركة؟
أهم أدوات وتقنيات أمن المعلومات
أهم أدوات وتقنيات الأمن السيبراني
دور ERP وCRM وBI في حماية معلومات الشركة
كيف تطبق الشركة منظومة متكاملة؟
أمن المعلومات والأمن السيبراني في السوق السعودي
الأخطاء الشائعة
أفضل الممارسات
مؤشرات الأداء الرئيسية لقياس الأمن
أسئلة شائعة
ملخص المقال
خاتمة استشارية
ما هو أمن المعلومات؟
الإجابة السريعة
أمن المعلومات هو منظومة السياسات والإجراءات والضوابط التي تهدف إلى حماية المعلومات من الوصول غير المصرح به أو التغيير أو الفقد أو التلف، مع ضمان سريتها وسلامتها وتوافرها عند الحاجة.
نطاقه لا يقتصر على أجهزة الكمبيوتر.
قد تشمل المعلومات ملفات إلكترونية، مستندات ورقية، سجلات مالية، عقودًا، بيانات موظفين، معلومات عملاء، أو سجلات تشغيلية.
ماذا يحمي أمن المعلومات؟
يمكن تقسيم نطاق الحماية إلى أربعة محاور رئيسية:
المحور | أمثلة |
|---|---|
المعلومات الرقمية | قواعد البيانات، البريد الإلكتروني، الملفات |
المعلومات الورقية | العقود، الفواتير، ملفات الموظفين |
الأصول المادية | أجهزة التخزين، غرف الخوادم، المستندات |
العنصر البشري | الموظفون، الصلاحيات، الإجراءات |
الهدف الأساسي هو المحافظة على ثلاث خصائص رئيسية للمعلومات:
السرية: لا يطلع على المعلومات إلا من لديه صلاحية.
السلامة: لا يتم تعديل المعلومات بطريقة غير مصرح بها.
التوافر: يستطيع المستخدم المصرح له الوصول إلى المعلومات عند الحاجة.
ويُعرف هذا النموذج عادةً باسم مثلث CIA، وهو إطار أساسي لفهم أهداف أمن المعلومات.
مثال عملي
لنفترض أن شركة توزيع لديها ملفات تحتوي على أسعار التوريد الخاصة بمورديها.
إذا اطلع موظف غير مصرح له على الأسعار، فهذه مشكلة سرية.
إذا غُيرت الأسعار دون موافقة، فهذه مشكلة سلامة.
إذا فقدت الإدارة الملفات أثناء عملية تشغيلية مهمة، فهذه مشكلة توافر.
إذن أمن المعلومات لا يسأل فقط:
هل تعرضنا للاختراق؟
بل يسأل:
هل معلوماتنا محمية طوال دورة حياتها؟
التوصية العملية
ابدأ بحصر المعلومات المهمة قبل شراء الأدوات الأمنية.
حدد:
ما المعلومات الحساسة؟
أين توجد؟
من يستطيع الوصول إليها؟
لماذا يحتاج إليها؟
كم مدة الاحتفاظ بها؟
ماذا يحدث إذا فقدتها؟
الملخص المفتاحي
أمن المعلومات يبدأ من المعلومة نفسها، وليس من الجهاز الذي يحتوي عليها.
سؤال شائع
هل أمن المعلومات يعني حماية البيانات الإلكترونية فقط؟
لا.
يمكن أن يشمل حماية المعلومات الرقمية والورقية والمادية، إضافة إلى السياسات والإجراءات المتعلقة باستخدامها.
ما هو الأمن السيبراني؟
الإجابة السريعة
الأمن السيبراني يركز على حماية الأنظمة والأصول والبيانات الرقمية من التهديدات الإلكترونية، مثل الاختراق، والبرمجيات الخبيثة، والتصيد، وسرقة الحسابات، واستغلال الثغرات، وتعطيل الخدمات.
وهو يرتبط بصورة مباشرة بالبنية التحتية التقنية والاتصالات والأنظمة الرقمية.
ماذا يشمل الأمن السيبراني؟
تشمل منظومة الأمن السيبراني عادةً:
الشبكات.
الخوادم.
أجهزة المستخدمين.
التطبيقات.
الخدمات السحابية.
الهوية والصلاحيات.
قواعد البيانات.
البريد الإلكتروني.
الأجهزة المتصلة.
الأنظمة الصناعية المتصلة.
مراقبة الأحداث الأمنية.
اكتشاف الحوادث والاستجابة لها.
ويقدم NIST Cybersecurity Framework 2.0 إطارًا لإدارة مخاطر الأمن السيبراني وفهمها وتقييمها وترتيب أولوياتها والتواصل بشأنها.
مثال عملي
إذا حاول مهاجم سرقة كلمة مرور مدير النظام باستخدام رسالة تصيد إلكتروني، فهذه مشكلة أمن سيبراني.
إذا نجح المهاجم في الدخول إلى النظام، يصبح السؤال التالي:
ماذا يستطيع رؤية؟
ماذا يستطيع تعديل؟
هل توجد مصادقة متعددة العوامل؟
هل يمكن اكتشاف الدخول؟
هل توجد سجلات تدقيق؟
هل يمكن عزل الحساب؟
هنا تتقاطع التقنية مع حوكمة المعلومات.
التوصية العملية
لا تجعل الأمن السيبراني مشروعًا خاصًا بقسم تقنية المعلومات فقط.
اربطه بإدارة المخاطر، والمالية، والموارد البشرية، والمشتريات، والإدارة التنفيذية.
الملخص المفتاحي
الأمن السيبراني يتعامل بصورة مباشرة مع المخاطر والتهديدات التي تستهدف البيئة الرقمية.
سؤال شائع
هل مكافحة الفيروسات تعني أن الشركة آمنة سيبرانيًا؟
لا.
مكافحة البرمجيات الخبيثة عنصر واحد فقط.
الأمن السيبراني يحتاج إلى طبقات متعددة تشمل الهوية، الشبكات، التطبيقات، النسخ الاحتياطي، المراقبة، التحديثات، الاستجابة للحوادث، وتوعية المستخدمين.
ما الفرق بين أمن المعلومات والأمن السيبراني؟
الإجابة السريعة
الفرق الأساسي هو نطاق الحماية.
أمن المعلومات يهتم بحماية المعلومات بمختلف أشكالها، بينما يركز الأمن السيبراني على حماية البيئة الرقمية من التهديدات الإلكترونية.
توضح IBM وCisco هذا الاختلاف باعتبار أمن المعلومات نطاقًا أوسع، مع وجود تداخل كبير بين المجالين.
مقارنة مباشرة
وجه المقارنة | أمن المعلومات | الأمن السيبراني |
|---|---|---|
نطاق الحماية | المعلومات بمختلف أشكالها | الأصول والبيانات الرقمية |
الملفات الورقية | نعم | ليس محورًا أساسيًا |
الشبكات | نعم من منظور حماية المعلومات | نعم بشكل مباشر |
قواعد البيانات | نعم | نعم |
إدارة الصلاحيات | نعم | نعم |
الهجمات الإلكترونية | نعم من منظور المخاطر | محور أساسي |
السياسات | أساسية | أساسية |
الاستجابة للحوادث الرقمية | مهمة | أساسية |
تصنيف المعلومات | أساسي | داعم |
حماية المنشآت | قد تدخل ضمن الضوابط | ليست المجال الرئيسي |
لماذا يحدث الخلط بينهما؟
لأن معظم المعلومات التجارية أصبحت رقمية.
الشركة اليوم تخزن المحاسبة، العملاء، العقود، المخزون، الرواتب، المبيعات، والمراسلات داخل أنظمة رقمية.
لذلك أصبح الفصل العملي بين المجالين أقل وضوحًا.
لكن الاختلاف المفاهيمي ما زال مهمًا.
مثال من شركة توزيع
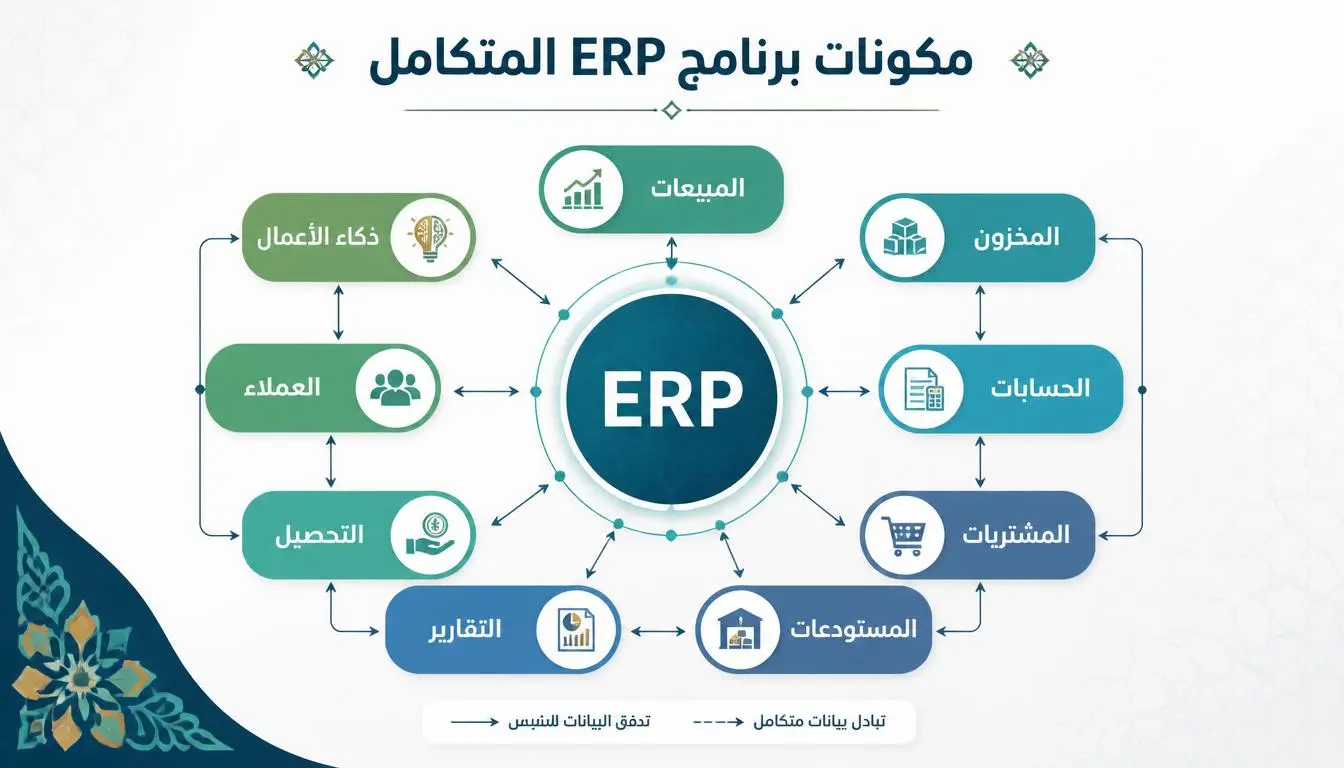
لنفترض أن شركة توزيع تستخدم نظام ERP لإدارة:
المبيعات.
المخزون.
المشتريات.
الحسابات.
العملاء.
الموردين.
الأمن السيبراني يهتم بمنع اختراق النظام أو استغلال ثغراته.
أما أمن المعلومات فيسأل أيضًا:
من يحق له رؤية أسعار الموردين؟
من يستطيع تعديل أرصدة العملاء؟
كيف تحفظ العقود؟
ما سياسة الاحتفاظ بالفواتير؟
كيف تمنع تسريب التقارير؟
كيف يتم التخلص من المستندات القديمة؟
الفرق هنا واضح.
التوصية العملية
لا تبنِ هيكل الأمن داخل شركتك على السؤال:
هل نحتاج أمن معلومات أم أمنًا سيبرانيًا؟
السؤال الصحيح:
ما المعلومات والأصول التي نحتاج إلى حمايتها، وما المخاطر التي تهددها؟
الملخص المفتاحي
أمن المعلومات يحدد نطاق حماية المعلومات، والأمن السيبراني يمثل جزءًا تقنيًا مهمًا من حماية البيئة الرقمية.
سؤال شائع
أيهما أهم؟
السؤال نفسه غير دقيق.
الشركة تحتاج إلى تحديد المخاطر والمعلومات والأصول أولًا، ثم تصميم الضوابط المناسبة لكل خطر.
هل أمن المعلومات جزء من الأمن السيبراني أم العكس؟
الإجابة السريعة
في الاستخدام المؤسسي الشائع، يُنظر إلى أمن المعلومات باعتباره أوسع نطاقًا من الأمن السيبراني.
لكن المصطلحات ليست موحدة تمامًا بين المؤسسات والأطر المختلفة.
لذلك الأفضل تحديد نطاق كل وظيفة داخل الشركة بدل الاعتماد على الاسم وحده.
نموذج عملي للفهم
يمكن تصور العلاقة بهذه الطريقة:
حماية المعلومات
↓
حوكمة المعلومات وإدارة المخاطر
↓
أمن المعلومات
↓
الأمن السيبراني وحماية الأصول الرقمية
↓
الأدوات التقنية والمراقبة والاستجابة
هذا النموذج يساعد الإدارة على فهم العلاقة دون تحويلها إلى حدود جامدة بين الإدارات.
أين تدخل إدارة المخاطر؟
إدارة المخاطر هي حلقة الوصل.
الشركة تحدد الأصل.
ثم تحدد التهديد.
ثم تقيس أثر الخطر.
ثم تختار الضوابط.
ثم تراقب فعاليتها.
Business Tip
إذا كانت الشركة لديها مدير أمن سيبراني ولا توجد سياسة واضحة لتصنيف المعلومات، فهناك فجوة إدارية يجب معالجتها.
وإذا كانت لديها سياسات أمن معلومات دون مراقبة تقنية فعالة، فهناك فجوة تنفيذية.
لماذا تحتاج الشركات إلى التكامل بينهما؟
الإجابة السريعة
لأن الهجوم الإلكتروني لا يستهدف التكنولوجيا فقط.
هدفه النهائي غالبًا هو الوصول إلى معلومات أو تغييرها أو تعطيل الوصول إليها أو استخدامها بطريقة غير مصرح بها.
لذلك يجب ربط حماية المعلومات بحماية الأنظمة.
ماذا يحدث عند الفصل؟
قد تظهر حالات مثل:
موظف يمتلك صلاحيات أكبر من حاجته.
بيانات حساسة محفوظة في أجهزة شخصية.
حسابات موظفين سابقين لم تُغلق.
نسخ احتياطية غير محمية.
مورد خارجي يمتلك وصولًا واسعًا.
ملفات مالية يمكن تعديلها دون سجل تدقيق.
أنظمة سحابية دون سياسة واضحة لإدارة الوصول.
كل حالة قد تبدأ كمشكلة إدارية، لكنها قد تتحول إلى حادث سيبراني.
مثال صناعي
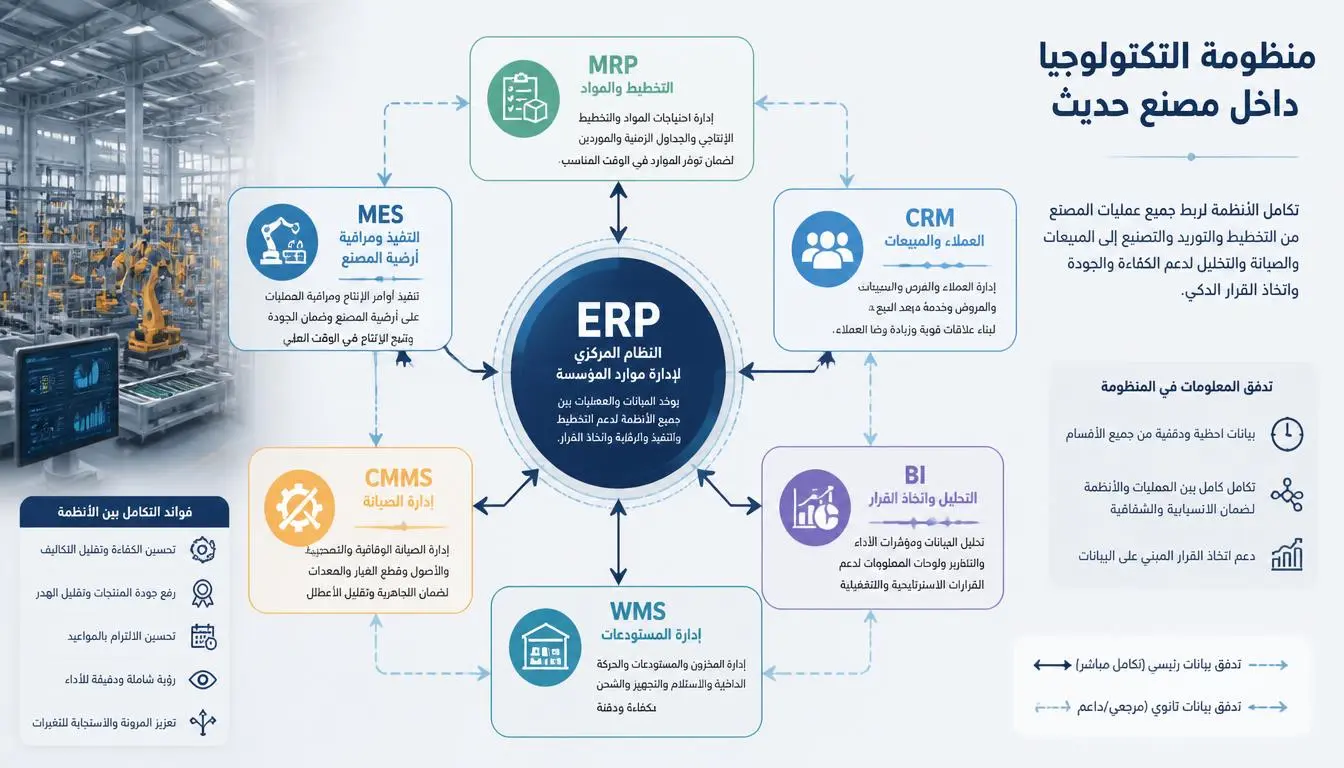
مصنع يستخدم نظام ERP مع نظام تحكم صناعي متصل بالشبكة.
أمن المعلومات يحتاج إلى تحديد حساسية:
بيانات الإنتاج.
تكاليف المواد.
وصفات التصنيع.
بيانات الموردين.
تقارير الجودة.
الأمن السيبراني يحتاج إلى حماية الأنظمة التي تخزن أو تنقل هذه البيانات.
إذا عالجت الشركة الجانب التقني فقط، قد تحمي الخادم وتترك صلاحيات الوصول نفسها واسعة.
وإذا عالجت السياسات فقط، قد تكون الأنظمة غير قادرة على اكتشاف الهجوم.
التوصية العملية
أنشئ مصفوفة تربط كل معلومة مهمة بالأصل التقني الذي يحتوي عليها والمخاطر والضوابط والمسؤول عنها.
المعلومات | الأصل | الخطر | الضابط |
|---|---|---|---|
بيانات العملاء | ERP | وصول غير مصرح | صلاحيات ومصادقة |
بيانات الرواتب | نظام الموارد البشرية | تسريب | تشفير وصلاحيات |
العقود | تخزين ملفات | حذف أو تسريب | نسخ احتياطي وتحكم |
تقارير الإنتاج | ERP/MES | تعديل | سجل تدقيق |
بيانات الموردين | ERP | سرقة | صلاحيات ومراقبة |
الملخص المفتاحي
التكامل يمنع وجود فجوة بين سياسة حماية المعلومات والتنفيذ التقني لها.
سؤال شائع
هل يمكن لشركة صغيرة تطبيق هذا النموذج؟
نعم.
لا تحتاج الشركة الصغيرة إلى إنشاء مركز عمليات أمنية ضخم.
يمكنها البدء بتصنيف البيانات، إدارة الصلاحيات، النسخ الاحتياطي، تحديث الأنظمة، المصادقة متعددة العوامل، وخطة استجابة للحوادث.
كيف يعمل أمن المعلومات والأمن السيبراني داخل الشركة؟
الإجابة السريعة
يعملان كدورة مستمرة تبدأ بتحديد الأصول والمعلومات، ثم تقييم المخاطر، ثم تطبيق الضوابط، ثم المراقبة، ثم الاستجابة، ثم التحسين.
دورة العمل
تحديد الأصول
↓
تصنيف المعلومات
↓
تقييم المخاطر
↓
اختيار الضوابط
↓
التنفيذ
↓
المراقبة
↓
اكتشاف الحوادث
↓
الاستجابة والتعافي
↓
المراجعة والتحسين
هذه ليست عملية تُنفذ مرة واحدة.
البيئة التقنية تتغير باستمرار.
ما الذي يحدث إذا تغير النظام؟
عند إضافة تطبيق جديد أو مورد سحابي أو فرع جديد، يجب إعادة تقييم المخاطر.
وهنا تظهر أهمية إدارة التغيير.
لا ينبغي أن يكون الأمن مرحلة تأتي بعد تنفيذ المشروع.
يجب أن يدخل منذ مرحلة التصميم.
مثال من السوق السعودي
الشركات التي تتعامل مع بيانات شخصية أو أنظمة سحابية تحتاج إلى مراعاة المتطلبات التنظيمية ذات الصلة.
وتضم المنظومة السعودية جهات وأطرًا تنظيمية مرتبطة بحوكمة البيانات وحمايتها والأمن السيبراني.
كما توفر الهيئة الوطنية للأمن السيبراني مجموعة من الضوابط، منها الضوابط الأساسية للأمن السيبراني وضوابط الأمن السيبراني للحوسبة السحابية والتقنيات التشغيلية.
وتشمل منظومة سدايا كذلك لوائح وسياسات مرتبطة بحماية البيانات الشخصية وتصنيف البيانات وغيرها.
التوصية العملية
لا تبدأ بالامتثال كشهادة أو ملف مستندي.
ابدأ بفهم البيانات والعمليات والمخاطر، ثم اربط المتطلبات التنظيمية بالضوابط الفعلية.
الملخص المفتاحي
الأمن الفعال عملية مستمرة وليست مشروع تركيب أدوات.
سؤال شائع
متى يجب تحديث سياسات الأمن؟
عند حدوث تغييرات مؤثرة، مثل أنظمة جديدة، موظفين جدد، موردين جدد، انتقال إلى السحابة، تغيير تنظيمي، أو حادث أمني.
أهم أدوات وتقنيات أمن المعلومات
الإجابة السريعة
أمن المعلومات يعتمد على مزيج من السياسات والإجراءات والضوابط التقنية والمادية والبشرية.
أهم الأدوات والضوابط
المجال | أمثلة عملية |
|---|---|
تصنيف البيانات | سري، داخلي، عام |
إدارة الوصول | صلاحيات حسب الدور |
التشفير | أثناء النقل والتخزين |
النسخ الاحتياطي | نسخ دورية واختبار الاستعادة |
إدارة الوثائق | التحكم بالإصدارات والوصول |
سجل التدقيق | معرفة من نفذ التغيير |
سياسات الاستخدام | البريد والأجهزة والبيانات |
إدارة الموردين | تقييم المخاطر والعقود |
الأمن المادي | غرف الخوادم ومناطق الوصول |
التوعية | تدريب الموظفين |
لماذا لا تكفي التقنية؟
يمكن لأفضل جدار ناري أن يفشل في منع موظف من إرسال ملف حساس إلى بريد شخصي.
ويمكن لأقوى نظام تشفير أن يفقد قيمته إذا كانت كلمات المرور ضعيفة.
الأمن منظومة.
Best Practice
استخدم مبدأ أقل صلاحية ممكنة.
يجب أن يحصل الموظف على الصلاحيات التي يحتاجها لأداء عمله، وليس صلاحيات النظام بالكامل.
أهم أدوات وتقنيات الأمن السيبراني
الإجابة السريعة
الأمن السيبراني يستخدم طبقات تقنية لمنع الهجمات واكتشافها واحتوائها والتعافي منها.
أهم الطبقات
جدران الحماية.
أنظمة كشف ومنع التسلل.
حماية نقاط النهاية.
إدارة الهوية والوصول.
المصادقة متعددة العوامل.
إدارة الثغرات.
إدارة التحديثات.
تشفير البيانات.
مراقبة السجلات.
SIEM.
EDR.
النسخ الاحتياطية.
اختبار الاختراق.
الاستجابة للحوادث.
حماية البريد الإلكتروني.
أمن التطبيقات.
أمن الخدمات السحابية.
نموذج دفاع متعدد الطبقات
لا تعتمد على أداة واحدة.
يمكن تصور الحماية كطبقات:
المستخدم
→ الهوية
→ الجهاز
→ الشبكة
→ التطبيق
→ البيانات
→ المراقبة
→ الاستجابة
إذا فشلت طبقة، يجب أن تقلل الطبقة التالية من الأثر.
التوصية العملية
حدد أولًا أهم الأنظمة.
ثم حدد السيناريوهات الأكثر تأثيرًا.
بعد ذلك اختر الأدوات التي تعالج المخاطر الفعلية.
لا تشترِ أدوات لأن اسمها مشهور فقط.
دور ERP وCRM وBI في حماية معلومات الشركة
الإجابة السريعة
الأنظمة الإدارية ليست مجرد أدوات تشغيل.
عند تصميمها بشكل صحيح، يمكن أن تصبح جزءًا أساسيًا من منظومة التحكم في المعلومات والعمليات.
ERP
نظام ERP يجمع البيانات المالية والتشغيلية داخل بيئة مترابطة.
وهذا يجعل:
إدارة الصلاحيات أكثر أهمية.
سجل التدقيق أكثر أهمية.
فصل المهام أكثر أهمية.
النسخ الاحتياطي أكثر أهمية.
مراقبة التغييرات أكثر أهمية.
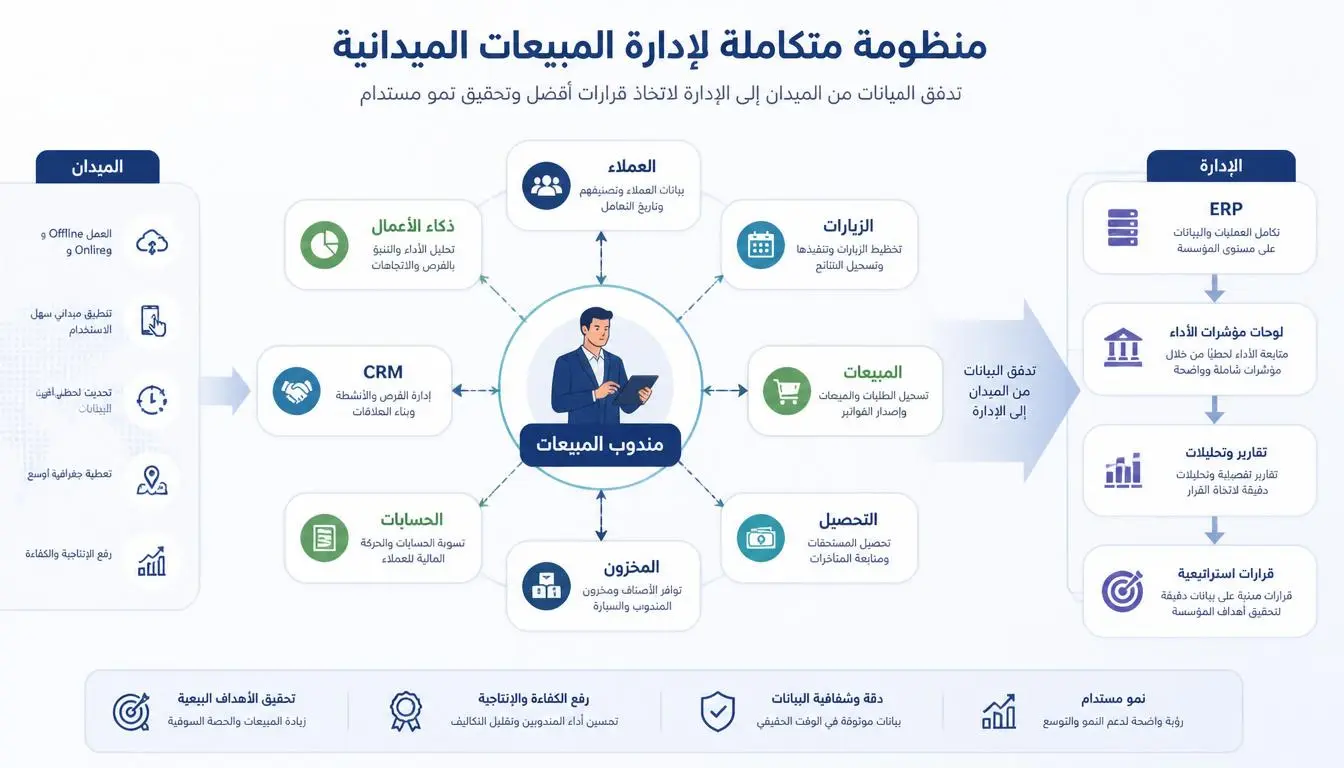
CRM
في CRM توجد معلومات شديدة الحساسية مثل:
بيانات العملاء.
جهات الاتصال.
الأسعار.
فرص البيع.
الملاحظات.
العقود.
تاريخ التعاملات.
لذلك يجب التحكم في من يستطيع الوصول إليها وتعديلها وتصديرها.
BI
لوحات ذكاء الأعمال قد تجمع بيانات من عدة أقسام.
وهذا يجعلها هدفًا حساسًا.
قد يكون المستخدم غير قادر على فتح قاعدة البيانات مباشرة، لكنه يستطيع رؤية معلومات مالية حساسة عبر لوحة مؤشرات.
لذلك يجب تطبيق الصلاحيات على مستوى التقارير والبيانات أيضًا.
مثال عملي
شركة توزيع تمنح مدير المبيعات صلاحية الاطلاع على مبيعات مندوبيه.
لكنها لا تحتاج بالضرورة إلى منحه:
رواتب الموظفين.
حسابات البنوك.
تكاليف الشراء.
جميع بيانات الموردين.
هنا يصبح تصميم الصلاحيات جزءًا من أمن المعلومات.
أين يمكن أن يظهر Raito ERP؟
عند استخدام نظام ERP متكامل، تصبح إدارة الصلاحيات وسجل العمليات وربط المبيعات والمخزون والحسابات جزءًا من تصميم دورة العمل نفسها.
ويمكن النظر إلى Raito ERP كمثال على نموذج ERP يربط العمليات المالية والتشغيلية داخل منصة واحدة، مع وجود نظام لإدارة الحسابات يتضمن صلاحيات وسجل تدقيق ومراقبة للحركات.
المهم هنا ليس اسم النظام.
المهم أن يكون تصميم النظام متوافقًا مع نموذج المخاطر الفعلي للشركة.
التوصية العملية
عند اختيار ERP، لا تسأل فقط:
هل يوجد نظام صلاحيات؟
اسأل:
هل أستطيع تصميم الصلاحيات وفق مسؤوليات الموظفين وفصل المهام ومراقبة التغييرات؟
الملخص المفتاحي
النظام الإداري الآمن ليس الذي يخزن البيانات فقط، بل الذي يتحكم في دورة استخدامها.
سؤال شائع
هل ERP يعتبر أداة أمن سيبراني؟
لا.
ERP نظام أعمال.
لكنه يحتاج إلى ضوابط أمن معلومات وأمن سيبراني مناسبة لحماية بياناته وتشغيله.
كيف تطبق الشركة منظومة متكاملة؟
الإجابة السريعة
أفضل نقطة بداية ليست شراء أدوات جديدة، بل بناء خريطة واضحة للمعلومات والأصول والمخاطر والمسؤوليات.
المرحلة الأولى: حصر الأصول
اكتب قائمة بكل:
الأنظمة.
التطبيقات.
الخوادم.
الخدمات السحابية.
قواعد البيانات.
الأجهزة.
الموردين.
المرحلة الثانية: تصنيف المعلومات
حدد المعلومات حسب حساسيتها.
مثال:
التصنيف | مثال |
|---|---|
عام | معلومات منشورة على الموقع |
داخلي | إجراءات العمل |
حساس | بيانات العملاء |
شديد الحساسية | الرواتب والحسابات والعقود |
المرحلة الثالثة: تقييم المخاطر
لكل أصل اسأل:
ماذا يحدث إذا تم تسريب البيانات؟
ماذا يحدث إذا تم تغييرها؟
ماذا يحدث إذا توقف النظام؟
من يمكنه الوصول؟
ما السيناريو الأكثر تأثيرًا؟
المرحلة الرابعة: تطبيق الضوابط
اربط كل خطر بضابط.
لا تجعل الضوابط قائمة مشتريات.
اجعلها استجابة لخطر محدد.
المرحلة الخامسة: الاختبار
اختبر:
استعادة النسخ الاحتياطية.
إغلاق حساب موظف سابق.
تغيير كلمة المرور.
اكتشاف محاولة دخول.
استجابة الفريق للحادث.
صلاحيات المستخدمين.
قدرة الإدارة على الوصول للمعلومات.
شجرة القرار
هل البيانات حساسة؟
نعم → صنفها وحدد مالكها
↓
هل توجد أنظمة رقمية تعالجها؟
نعم → طبّق ضوابط الأمن السيبراني
↓
هل توجد أطراف خارجية؟
نعم → قيّم مخاطر الموردين
↓
هل يمكن أن يؤدي توقف النظام إلى تعطيل الأعمال؟
نعم → طبّق ضوابط الاستمرارية والتعافي
↓
هل الضوابط فعالة؟
اختبرها دوريًا.
أمن المعلومات والأمن السيبراني في السوق السعودي
الإجابة السريعة
في السعودية، لا ينبغي للشركة أن تنظر إلى الأمن باعتباره موضوعًا تقنيًا فقط.
هناك منظومة وطنية تشمل متطلبات وضوابط للأمن السيبراني وحوكمة البيانات وحماية البيانات الشخصية بحسب طبيعة الجهة والبيانات والقطاع.
أهم ما يجب متابعته
من الجهات والأطر ذات الصلة:
الهيئة الوطنية للأمن السيبراني.
الهيئة السعودية للبيانات والذكاء الاصطناعي.
أنظمة حماية البيانات الشخصية.
الضوابط الأساسية للأمن السيبراني.
ضوابط الحوسبة السحابية.
ضوابط التقنيات التشغيلية عند انطباقها.
المتطلبات الخاصة بالقطاع.
الهيئة الوطنية للأمن السيبراني تعرض ضمن منظومتها ضوابط تشمل الأمن السيبراني الأساسي والسحابي والتقنيات التشغيلية.
كما أن الضوابط الأساسية تتناول مخاطر الأطراف الثالثة والحوسبة السحابية ضمن نطاق الضوابط المتعلقة بالأمن السيبراني.
مثال
شركة سعودية تستخدم:
ERP سحابي.
CRM.
خدمة بريد إلكتروني.
مزود استضافة.
شركة دعم تقني.
لا يكفي تأمين أجهزة الشركة.
يجب أيضًا فهم:
أين توجد البيانات؟
من يستطيع الوصول إليها؟
ما مسؤولية مزود الخدمة؟
ماذا يحدث عند انتهاء العقد؟
كيف يتم التعامل مع الحوادث؟
كيف يتم حذف البيانات أو استعادتها؟
التوصية العملية
قبل التعاقد مع مزود تقني، أضف الأمن ضمن معايير الشراء.
لا تجعل السعر والوظائف التقنية هما المعيارين الوحيدين.
الفرق بين الأمن والامتثال
الإجابة السريعة
الامتثال يعني الالتزام بمتطلبات قانونية أو تنظيمية أو معيارية محددة.
أما الأمن فيهدف إلى تقليل المخاطر وحماية الأصول والمعلومات.
قد تكون الشركة ملتزمة بمتطلب محدد، لكنها لا تزال معرضة لمخاطر أخرى.
Myth vs Reality
الاعتقاد | الواقع |
|---|---|
لدينا شهادة إذن نحن آمنون | الشهادة لا تلغي جميع المخاطر |
لدينا مضاد فيروسات | هذه طبقة واحدة |
البيانات في السحابة آمنة تلقائيًا | السحابة تحتاج ضوابط وصلاحيات وإدارة |
موظفو الشركة مصدر الخطر الوحيد | الموردون والحسابات والتطبيقات مصادر أخرى |
النسخ الاحتياطي يعني التعافي | يجب اختبار الاستعادة |
الأمن مسؤولية تقنية المعلومات فقط | المخاطر تشمل الأعمال والموارد البشرية والإدارة |
Key Takeaway
الامتثال خط أساس مهم، لكنه ليس بديلًا عن إدارة المخاطر الأمنية.
الأخطاء الشائعة في أمن المعلومات والأمن السيبراني
الإجابة السريعة
أخطر الأخطاء ليست دائمًا تقنية.
بعضها إداري وتشغيلي ويخلق ثغرات يمكن استغلالها لاحقًا.
أهم الأخطاء
الخطأ الأول: التركيز على الأدوات
شراء عشر أدوات دون سياسة واضحة لا يصنع منظومة أمن.
الخطأ الثاني: الصلاحيات الواسعة
منح الموظف صلاحيات المدير لتسهيل العمل يزيد نطاق الخطر.
الخطأ الثالث: تجاهل الموردين
المورد الذي يصل إلى بيانات الشركة يمثل جزءًا من سطح المخاطر.
الخطأ الرابع: عدم اختبار النسخ الاحتياطية
وجود النسخة لا يعني القدرة على استعادتها.
الخطأ الخامس: إهمال الحسابات القديمة
حساب موظف سابق قد يتحول إلى نقطة دخول غير ضرورية.
الخطأ السادس: عدم تسجيل الأحداث
بدون سجلات مناسبة يصبح التحقيق في الحوادث أكثر صعوبة.
الخطأ السابع: الخلط بين السرية والتوافر
حماية البيانات بشكل مبالغ فيه قد تعطل العمليات إذا لم تراعَ احتياجات العمل.
Business Tip
اجعل مراجعة الصلاحيات عملية دورية مرتبطة بالوظائف.
عند انتقال الموظف إلى وظيفة جديدة، يجب أن تتغير صلاحياته.
وعند مغادرته، يجب إغلاق الوصول فورًا وفق إجراءات واضحة.
أفضل الممارسات لبناء منظومة متكاملة
الإجابة السريعة
ابدأ بالمعلومات والأصول والعمليات، ثم اختر الضوابط والأدوات التي تتناسب مع المخاطر.
Checklist عملية
السؤال | الحالة |
|---|---|
هل لدينا سجل للأصول؟ | ☐ |
هل صنفنا المعلومات؟ | ☐ |
هل حددنا مالكي البيانات؟ | ☐ |
هل نراجع الصلاحيات؟ | ☐ |
هل نستخدم MFA للأنظمة الحساسة؟ | ☐ |
هل النسخ الاحتياطية مختبرة؟ | ☐ |
هل نراقب الأحداث الأمنية؟ | ☐ |
هل لدينا خطة استجابة؟ | ☐ |
هل نقيّم الموردين؟ | ☐ |
هل نختبر التعافي؟ | ☐ |
هل ندرب الموظفين؟ | ☐ |
هل نراجع المخاطر دوريًا؟ | ☐ |
أفضل نموذج إداري
اجعل المسؤوليات موزعة بوضوح:
الإدارة التنفيذية: تحدد مستوى المخاطر المقبول.
إدارة أمن المعلومات: تضع السياسات والحوكمة.
الأمن السيبراني: ينفذ الضوابط التقنية ويراقب التهديدات.
تقنية المعلومات: تدير البنية والأنظمة.
الموارد البشرية: تدير دورة حياة المستخدمين.
الإدارات التشغيلية: تحمي المعلومات التي تستخدمها.
المشتريات: تضع متطلبات الأمن ضمن عقود الموردين.
مؤشرات الأداء الرئيسية لقياس الأمن
الإجابة السريعة
لا تقيس الأمن بعدد الأدوات فقط.
قِسه بقدرتك على تقليل المخاطر واكتشاف الحوادث والاستجابة لها والمحافظة على استمرارية الأعمال.
جدول KPI
المؤشر | ماذا يقيس؟ |
|---|---|
نسبة الحسابات المحمية بـMFA | مستوى حماية الهوية |
نسبة الأنظمة المحدثة | مستوى إدارة الثغرات |
مدة اكتشاف الحادث | سرعة الاكتشاف |
مدة الاستجابة | كفاءة التعامل مع الحادث |
نسبة نجاح استعادة النسخ | جاهزية التعافي |
نسبة مراجعة الصلاحيات | حوكمة الوصول |
عدد الحسابات غير المستخدمة | مخاطر الوصول |
نسبة الموظفين المدربين | الوعي الأمني |
نسبة الموردين المقيمين | إدارة مخاطر الطرف الثالث |
عدد الحوادث المتكررة | فعالية المعالجة |
لماذا هذه المؤشرات مهمة؟
لأن الإدارة تحتاج إلى ربط الأمن بالأعمال.
إذا تسبب حادث في تعطيل المبيعات أو الحسابات أو الإنتاج، فإن تأثيره أصبح تشغيليًا وماليًا.
هنا يتحول الأمن من موضوع تقني إلى إدارة مخاطر أعمال.
أسئلة شائعة
هل أمن المعلومات والأمن السيبراني نفس الشيء؟
لا.
هناك تداخل كبير بينهما، لكن أمن المعلومات أوسع من حيث حماية المعلومات بمختلف أشكالها، بينما يركز الأمن السيبراني على البيئة الرقمية والتهديدات الإلكترونية.
هل الأمن السيبراني جزء من أمن المعلومات؟
غالبًا يُتعامل معه باعتباره جزءًا من نطاق حماية المعلومات الرقمية، مع اختلاف المصطلحات بين المؤسسات والأطر.
هل أمن المعلومات يهتم بالملفات الورقية؟
نعم.
حماية المعلومات لا تتوقف عند البيانات الرقمية.
هل الشركة الصغيرة تحتاج إلى أمن المعلومات؟
نعم.
حجم الشركة لا يلغي المخاطر.
لكن مستوى الضوابط يجب أن يتناسب مع حجم الأعمال وحساسية البيانات.
هل ERP يساعد في أمن المعلومات؟
نعم، إذا كان يوفر ضوابط مناسبة مثل إدارة الصلاحيات، فصل المهام، سجلات التدقيق، التحكم في التغييرات، وإدارة الوصول.
لكنه ليس بديلًا عن منظومة الأمن السيبراني.
هل التخزين السحابي أكثر أمانًا تلقائيًا؟
لا.
السحابة تغير نموذج المسؤولية.
يجب تقييم الهوية والصلاحيات والإعدادات والتشفير والنسخ الاحتياطي والمورد.
هل النسخ الاحتياطي جزء من الأمن؟
نعم.
التوافر والتعافي من فقدان البيانات عنصران مهمان في حماية المعلومات واستمرارية الأعمال.
ما العلاقة بين ISO 27001 وأمن المعلومات؟
ISO/IEC 27001 يرتبط بنظام إدارة أمن المعلومات، ويساعد المؤسسات على بناء منهج منظم لإدارة مخاطر أمن المعلومات والضوابط المرتبطة بها.
ما العلاقة بين NIST CSF والأمن السيبراني؟
NIST CSF 2.0 إطار يساعد المؤسسات على فهم مخاطر الأمن السيبراني وتقييمها وترتيب أولوياتها والتواصل بشأنها.
هل أمن المعلومات مسؤولية قسم IT؟
ليس بالكامل.
تقنية المعلومات تنفذ جزءًا كبيرًا من الضوابط التقنية، لكن مسؤولية حماية المعلومات موزعة على الأعمال والإدارة والموظفين والموردين.
ملخص المقال
أمن المعلومات والأمن السيبراني مجالان متداخلان، لكنهما ليسا مصطلحين متطابقين.
أمن المعلومات ينظر إلى المعلومات نفسها وحمايتها طوال دورة حياتها.
الأمن السيبراني يركز على الأصول والأنظمة الرقمية والتهديدات الإلكترونية.
لذلك، أفضل نموذج للشركات هو دمجهما ضمن منظومة واحدة لإدارة المخاطر.
ابدأ بحصر المعلومات والأصول.
ثم صنف البيانات.
ثم حدد المخاطر.
ثم صمم الصلاحيات والضوابط.
بعد ذلك استخدم الأدوات التقنية المناسبة، وراقب فعاليتها باستمرار.
ولا تجعل الأمن منفصلًا عن ERP أو CRM أو BI أو العمليات المالية والتشغيلية.
الأمن الجيد هو الذي يحمي المعلومات دون تعطيل الأعمال.
خاتمة استشارية
إذا كنت تدير شركة وتريد تقييم مستوى الحماية لديك، فلا تبدأ بالسؤال عن أفضل جدار ناري أو أفضل برنامج أمني.
ابدأ بسؤال أبسط:
ما المعلومات التي لا تستطيع الشركة تحمل فقدانها أو تسريبها أو تغييرها؟
بعد ذلك حدد أين توجد هذه المعلومات، ومن يستطيع الوصول إليها، وما الأنظمة التي تعتمد عليها، وما الذي سيحدث إذا توقفت.
عندها فقط تصبح قرارات الأمن أكثر دقة.
والهدف النهائي ليس بناء بيئة تقنية مغلقة.
الهدف هو بناء شركة تستطيع حماية معلوماتها، اكتشاف المخاطر، الاستجابة للحوادث، واستمرار أعمالها بثقة.



29,293 مشاهدة
28,821 مشاهدة
28,805 مشاهدة
28,733 مشاهدة
28,580 مشاهدة